

AMD 发布新 AGESA 固件更新,修复影响 Zen 2 处理器的 Zenbleed 漏洞
本站5月3日消息,微星公司今天发布了AMDAM4AGESA1.2.0.Ca固件更新,修复了针对AMDRyzen4000系列Zen2APU中的Zenbleed安全漏洞。微星本次发布的固件更新适用于几乎所有X570主板,主要修复了适用于Zen2处理器中CVE-2023-20593,AMD将其归类为中级威胁。本站注:该漏洞追踪编号为CVE-2023-20593,能以每核心每秒30KB的速度窃取机密数据。此攻击会影响CPU上运行的所有软件,包括虚拟机、沙箱、容器和进程。尽管AGESA1.2.0.Ca的目标是Ryz
本站 5 月 3 日消息,微星公司今天发布了 AMD AM4 AGESA 1.2.0.Ca 固件更新,修复了针对 AMD Ryzen 4000 系列 Zen 2 APU 中的 Zenbleed 安全漏洞。
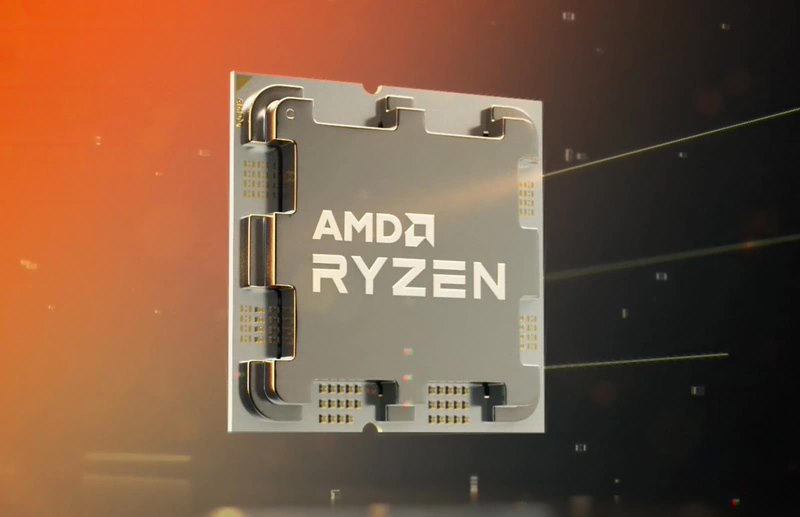
微星本次发布的固件更新适用于几乎所有 X570 主板,主要修复了适用于 Zen 2 处理器中 CVE-2023-20593,AMD 将其归类为中级威胁。
本站注:该漏洞追踪编号为 CVE-2023-20593,能以每核心每秒 30KB 的速度窃取机密数据。此攻击会影响 CPU 上运行的所有软件,包括虚拟机、沙箱、容器和进程。
尽管 AGESA 1.2.0.Ca 的目标是 Ryzen 4000“Renior”APU,但该威胁存在于所有 Zen 2 处理器中。
AMD 已经在之前的 AGESA 微代码更新(1.2.0.C 和 1.0.0.B)中修补了 Ryzen 3000 处理器中的此安全漏洞,现在开始纠正 Ryzen 4000 系列中的问题。
AMD于2026年推出基于7nmZen2老架构的消费级处理器,包括OEM专供的锐龙74700LE(8核、无核显、65W)和锐龙33100U(2核2线程、Vega8核显),并在COMPUTEX2026上补充锐龙PRO200系列商用新品。
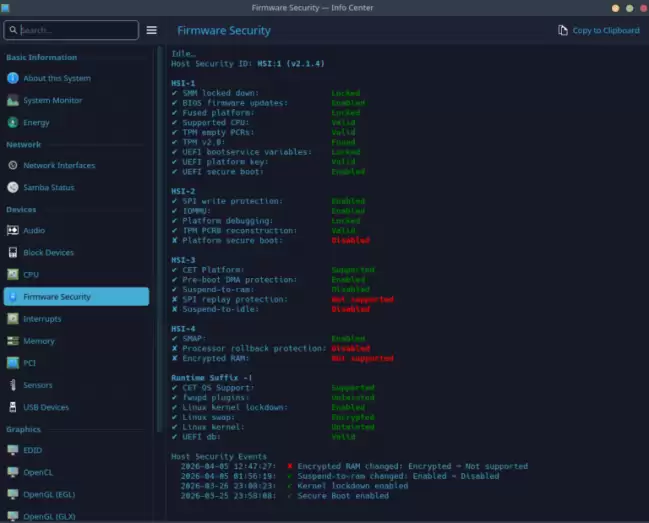
AMD在AGESA1.2.7.0固件中从消费级Ryzen处理器移除TSME内存加密支持,仅保留给PRO和EPYC系列。该安全技术通过硬件自动加密物理内存数据,防止物理攻击。Linux用户发现后经主板厂商测试确认,功能被硬屏蔽,BIOS开启亦无效。
AMD计划7月起将GPU与显存套装供货价上调10%-15%,源于GDDR内存颗粒价格飙升三倍。这是半年内第二次涨价,此前已致销量断崖式下跌。此次涨价将抹平A卡价格优势,迫使玩家转向NVIDIA阵营。
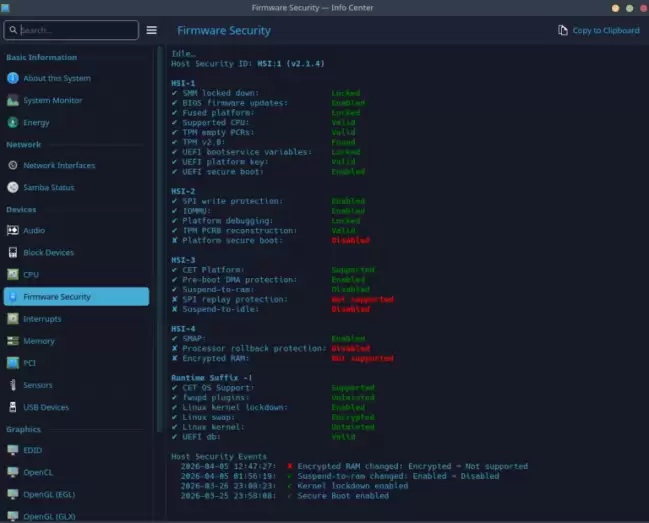
AMD公司计划于2026年7月通过BIOS更新,为桌面锐龙9000非专业版系列重新启用透明安全内存加密(TSME)。此前AGESA1.2.7.0版固件移除了该选项,AMD公司强调重视用户数据安全,而锐龙专业版系列则永久保留TSME加密功能。该技术可有效防止内存数据泄露。
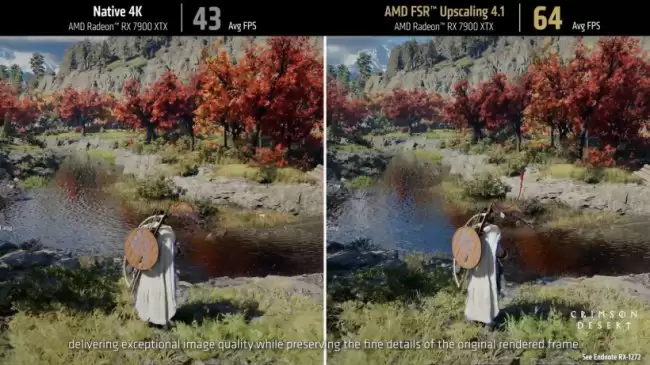
AMD正式推送26.6.2驱动,为RadeonRX7000系列显卡提供FSR4.1原生支持,帧率与画质显著提升,并快于第三方MOD版。同时预告为RDNA3架构APU开发轻量级模型,使核显也能支持FSR4.1。已验证RX7600至7900XTX,入门型号待测。驱动还新增游戏支持并修复了闪退与兼容性问题。
蓝宝石RX9070XT评测显示,其已普遍支持FSR4(红石技术),画质较FSR3显著提升,AI生态协同能力增强。价格仍维持在五千元档,性价比十分突出。与RTX5070Ti对比及FSR4实际测试将验证其驱动优化效果与新技术表现,整体表现令人期待。
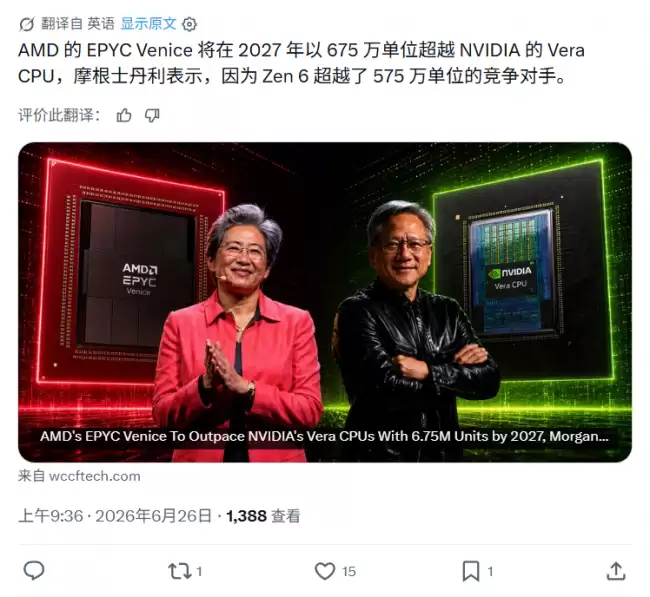
据摩根士丹利研报预测,2027年超威半导体基于台积电二纳米工艺与Zen六架构的EPYCVenice中央处理器出货量将达六百七十五万颗,较英伟达采用五纳米工艺、主攻代理型人工智能应用的Vera中央处理器出货量五百七十五万颗领先百分之十七。
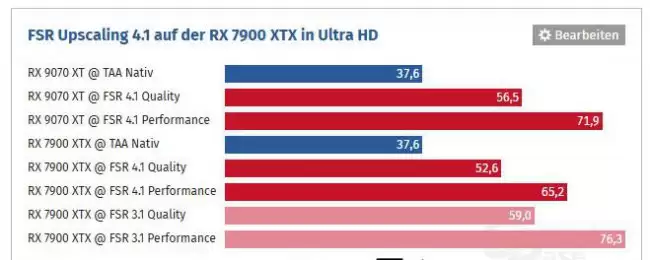
在RDNA3显卡上,FSR4.1超分技术帧率低于FSR3.1。基于三款显卡九款游戏测试,质量模式平均降低百分之十一,性能模式平均降低百分之十四点五。RX7800XT和RX7600也类似,分别降低百分之七至百分之九。算法复杂度提高是主要原因,导致计算开销增加,进而影响帧率表现。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



