

Spring Boot JWT与OAuth2认证整合指南
本文旨在指导开发者如何在SpringBoot应用中有效整合用户注册、传统凭证登录与社交媒体登录功能。针对传统JWT与OAuth2共存的场景,我们推荐采用专业的OAuth2/OpenID授权服务器来统一管理用户认证和令牌发放,从而简化SpringBoot应用作为资源服务器的安全性配置,并确保前端客户端与授权服务器的顺畅交互,提升整体系统的安全性与可维护性。

理解现代认证架构:授权服务器的核心作用
在构建需要支持多种认证方式(如用户名/密码登录和社交媒体登录)的Spring Boot应用时,开发者常会面临如何同时处理JWT和OAuth2的挑战。一个常见的误区是尝试在Spring Boot应用内部独立实现这两种认证机制。然而,更专业、安全且可扩展的方案是利用专门的OAuth2/OpenID授权服务器(Authorization Server)来统一管理所有用户认证和令牌发放。
授权服务器的核心作用是作为身份验证的中心枢纽,它负责:
- 用户管理: 处理用户注册、登录、密码重置等功能。
- 身份验证: 验证用户提供的凭据(无论是传统用户名/密码还是通过社交媒体)。
- 令牌发放: 在用户成功认证后,根据OAuth2/OpenID Connect协议发放访问令牌(Access Token)、刷新令牌(Refresh Token)和ID令牌(ID Token)。
- 身份联邦: 集成多种身份提供者(如Google、Facebook、GitHub等),允许用户通过其社交账号登录。
选择一个成熟的授权服务器,如Keycloak(开源自部署)、Auth0、Amazon Cognito(云服务),能够极大地简化开发工作,并确保遵循行业最佳实践和安全标准。
Spring Boot应用:作为资源服务器的职责
当授权服务器负责了用户认证和令牌发放后,我们的Spring Boot应用的角色就变得清晰起来:它是一个资源服务器(Resource Server)。资源服务器的唯一职责是保护其提供的API资源,并根据传入请求中的访问令牌来验证用户身份和授权。它不再需要关心用户如何登录,也不需要存储用户凭据。
配置Spring Boot应用作为资源服务器,主要涉及Spring Security的配置,使其能够解析和验证由授权服务器签发的JWT令牌。
示例代码:配置Spring Boot作为OAuth2资源服务器
在application.yml或application.properties中,配置授权服务器的元数据URI:
spring:
  security:
    oauth2:
      resourceserver:
        jwt:
          # 授权服务器的JWK Set URI,Spring Security将从这里获取公钥来验证JWT签名
          jwk-set-uri: http://localhost:8080/realms/your-realm/protocol/openid-connect/certs
          # 授权服务器的Issuer URI,用于验证JWT的iss字段
          issuer-uri: http://localhost:8080/realms/your-realm
然后,在Spring Security配置类中,启用OAuth2资源服务器:
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configuration.EnableWebSecurity;
import org.springframework.security.web.SecurityFilterChain;

@Configuration
@EnableWebSecurity
public class SecurityConfig {

    @Bean
    public SecurityFilterChain securityFilterChain(HttpSecurity http) throws Exception {
        http
            .authorizeHttpRequests(authorizeRequests ->
                authorizeRequests
                    .requestMatchers("/public/**").permitAll() // 允许公共访问
                    .anyRequest().authenticated() // 其他所有请求都需要认证
            )
            .oauth2ResourceServer(oauth2ResourceServer ->
                oauth2ResourceServer.jwt(jwt -> {}) // 启用JWT资源服务器
            );
        return http.build();
    }
}
通过这种配置,Spring Boot应用会自动从jwk-set-uri获取公钥,并使用issuer-uri验证传入JWT的有效性。一旦JWT被验证通过,Spring Security会根据令牌中的信息(如scope或自定义声明)构建认证对象,供后续的授权决策使用。
UI客户端:与授权服务器和资源服务器的交互
前端用户界面(UI)是客户端(Client),它负责引导用户到授权服务器进行认证,获取访问令牌,然后使用这些令牌向资源服务器(我们的Spring Boot应用)发送请求。
根据UI的类型,有不同的处理方式:
纯浏览器端应用(SPA,如Angular/React):
服务器端渲染(SSR)或BFF(Backend For Frontend)模式:
示例代码:BFF模式下Spring Boot作为OAuth2客户端(概念性)
// 在BFF应用的application.yml中
spring:
  security:
    oauth2:
      client:
        registration:
          your-auth-server: # 注册一个OAuth2客户端
            client-id: your-client-id
            client-secret: your-client-secret
            authorization-grant-type: authorization_code
            redirect-uri: "{baseUrl}/login/oauth2/code/{registrationId}"
            scope: openid, profile, email
        provider:
          your-auth-server: # 配置授权服务器信息
            issuer-uri: http://localhost:8080/realms/your-realm
总结与最佳实践
- 分离关注点: 将用户认证和令牌管理委托给专业的OAuth2/OpenID授权服务器,使Spring Boot应用专注于业务逻辑和资源保护。
- 统一认证: 授权服务器能够统一处理传统用户名/密码和社交媒体登录,避免在应用内部维护复杂的多种认证逻辑。
- 安全性提升: 授权服务器通常遵循严格的安全标准,有助于减少应用自身的安全漏洞风险。
- 选择合适的工具: 根据项目需求(自部署、云服务、开源、商业)选择合适的授权服务器产品。
- 理解OAuth2流: 熟悉授权码流(Authorization Code Flow)及其PKCE扩展,这是最安全的公共客户端(如SPA)认证流。
- BFF模式的考虑: 对于对安全性要求较高,或希望将令牌管理从前端分离的场景,BFF模式是一个优秀的实践。
通过采纳这种架构,开发者可以构建出既安全又易于维护的Spring Boot应用,有效地应对多样化的用户认证需求。避免在应用内部重复造轮子,而是利用行业标准和成熟解决方案,将是构建健壮系统的关键。
iSlide设计工具侧边栏不见了怎么办?本教程详解在Windows版PPT中通过【设计工具】按钮恢复侧边栏的方法,涵盖面板拖拽、模块隐藏检查及插件加载异常的处理,同时提供macOS用户的使用指引。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
新手入门 NetLimiter 必读指南。详解 Activity 实时监控、DL/UL Limit 限速设置、Blocker 阻止规则及 Stats 流量统计功能。图文结合展示规则编辑器操作,助你轻松管理 Windows 应用网络带宽。
在Linux系统中,复制文件并改名并没有单独的独立命令,而是通过标准复制命令cp在指定目标路径时直接写上新文件名来完成。本文详解cp命令复制并重命名的操作语法、同目录与跨目录示例、常用安全参数及目录复制实践。
学习如何将Blender中的动态材质导出为图片序列。涵盖输出路径设置、PNG格式选择、帧范围确认及Image Sequence贴图的重新载入方法,适合需要保留透明通道或后期处理的动画贴图工作流。
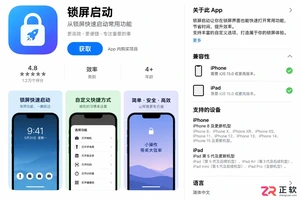
想在iPhone或iPad上实现锁屏一键直达?本文详解“锁屏启动”的安装前检查清单、系统权限配置步骤及小组件添加方法,解决组件不显示、点击无反应等常见问题,确保快捷指令、网页和App快速启动。
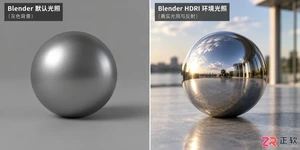
学习如何在Blender中使用HDRI进行渲染。通过World着色器连接Environment Texture节点,调整光照强度与环境方向,解决背景显示与曝光问题,快速提升场景真实感。
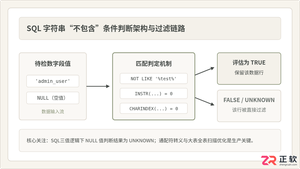
深入详解在SQL中进行条件判断字符串不包含某个子串的方法,涵盖标准NOT LIKE、各主流数据库(MySQL、PostgreSQL、SQL Server、Oracle)专有位置函数、正则表达式判断,剖析NULL值三值逻辑陷阱及全表扫描性能优化策略。
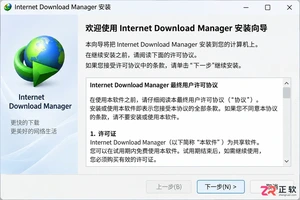
新手必读的IDM安装配置教程。从官方下载开始,逐步讲解如何完成Windows安装、启用Chrome/Edge/Firefox浏览器扩展、设置默认保存目录及调整连接线程,解决IDM不弹窗接管下载的常见问题。
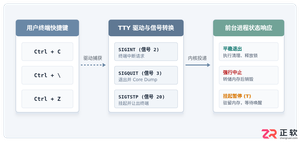
全面解析Linux终端中终止进程的核心快捷键(Ctrl+C、Ctrl+Z、Ctrl+\)的原理、区别与具体使用方法,附后台恢复与强制终止全流程指南。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。