

Linux怎么配置防火墙拦截海外流量 Linux下IPSet与GeoIP配合详解
在服务器安全运维中,拦截海外流量是一个常见且有效的防护策略。但具体怎么拦,才能既高效又稳定,这里面有不少门道。 直接说结论:最稳妥、性能可控且易于维护的方案,是组合使用 ipset 和 iptables。至于另一个常被提及的 xt_geoip 模块,虽然内存占用小,但编译麻烦、内核兼容性要求高,对于
在服务器安全运维中,拦截海外流量是一个常见且有效的防护策略。但具体怎么拦,才能既高效又稳定,这里面有不少门道。
直接说结论:最稳妥、性能可控且易于维护的方案,是组合使用 ipset 和 iptables。至于另一个常被提及的 xt_geoip 模块,虽然内存占用小,但编译麻烦、内核兼容性要求高,对于新部署的环境,并不推荐。
为什么不能简单粗暴地写几百条 iptables 规则?
核心原因在于性能。iptables 的规则匹配是顺序执行的,每个数据包都要从规则链的第一条开始,逐条比对,直到命中动作(如 ACCEPT 或 DROP)。
想象一下,当规则数量膨胀到几百条时,每个入境连接都要经历数百次条件判断。在高并发访问的场景下,CPU 会浪费大量时间在遍历规则上,直接拖慢 SSH 登录或 HTTP 请求的响应速度。
而 ipset 的妙处就在于,它把需要匹配的 IP 段(比如所有国内 IP)存储在一个哈希表里。在 iptables 中,只需要一条规则:-m set --match-set cn_ips src,就能完成一次 O(1) 复杂度的查找。实测表明,在主流配置的服务器上,这种方案的吞吐量损失几乎可以忽略不计。
所以,务必记住这个操作顺序:先创建 ipset 集合并导入 IP 段,再让 iptables 去引用这个集合。千万别用循环语句批量添加数百条 iptables -A INPUT -s x.x.x.x/xx -j ACCEPT 规则,那等于亲手制造了一个性能瓶颈。
如何获取并导入最新的国内 IP 段?
权威的数据源是 APNIC(亚太互联网络信息中心)发布的 delegated-apnic-latest 文件,它每日更新。不过,原始数据格式并非直接的 CIDR,需要一点转换。
下面这条组合命令,在 CentOS、RHEL 或 Ubuntu 等常见系统上都能直接运行,完成数据获取、格式转换并导入 ipset:
curl -s http://ftp.apnic.net/apnic/stats/apnic/delegated-apnic-latest \
  | awk -F\| '$2=="CN" && $3=="ipv4" { printf "%s/%d\n", $4, 32-log($5)/log(2) }' \
  | grep -v "0.0.0.0" > /tmp/cn_cidr.txt

ipset create cn_ips hash:net
while read cidr; do
  [ -n "$cidr" ] && ipset add cn_ips "$cidr"
done < /tmp/cn_cidr.txt
这里有几点需要留意:
- 命令中的
log($5)/log(2)是关键,它负责将 IP 地址数量转换为对应的 CIDR 前缀长度(例如,65536个地址对应 /16)。 grep -v "0.0.0.0"用于过滤掉数据中可能存在的无效条目。- 如果执行时提示集合已存在,可以先使用
ipset flush cn_ips清空现有内容,或者用ipset destroy cn_ips删除后重建。
如何设计 iptables 链,避免“误伤”自己?
一个常见的错误是,直接添加一条规则:iptables -A INPUT -m set ! --match-set cn_ips src -j DROP。这会导致所有非国内 IP 的流量都被丢弃,包括服务器本地的 loopback 地址(127.0.0.1)、内部管理网络以及 Docker 创建的虚拟网桥流量,后果可能是服务异常甚至无法远程登录。
正确的做法是建立清晰的放行顺序。推荐创建一个自定义链来专门处理地理过滤逻辑:
iptables -N GEO_FILTER
iptables -A INPUT -j GEO_FILTER

# 第一步:放行所有可信的本地和内网流量
iptables -A GEO_FILTER -s 127.0.0.1 -j RETURN
iptables -A GEO_FILTER -s 10.0.0.0/8 -j RETURN
iptables -A GEO_FILTER -s 172.16.0.0/12 -j RETURN
iptables -A GEO_FILTER -s 192.168.0.0/16 -j RETURN

# 第二步:放行国内 IP 段
iptables -A GEO_FILTER -m set --match-set cn_ips src -j RETURN

# 第三步:最后处理剩余流量(上线前建议先记录日志)
iptables -A GEO_FILTER -j LOG --log-prefix "GEO_DROP: "
iptables -A GEO_FILTER -j DROP
这个结构的关键在于理解 RETURN 的动作:它并非“跳过”,而是跳出当前自定义链,返回到调用它的主链(这里是 INPUT 链)继续执行后续规则。因此,必须确保 INPUT 链的默认策略(Policy)是 ACCEPT,否则所有未被显式放行的流量仍会被默认策略拒绝。
另外,强烈建议在正式 DROP 之前先配置 LOG 规则,并加上易于识别的日志前缀。这样,可以通过 dmesg | grep GEO_DROP 命令,快速验证拦截是否按预期工作,排查潜在问题。
让规则持续生效:定时更新与防踩坑指南
APNIC 的数据虽然每日更新,但国内 IP 段总体稳定,每周更新一次完全足够。可以设置一个每周一凌晨运行的定时任务。
首先,将更新逻辑写入脚本,例如 /root/update-cn-ips.sh。脚本的核心要点包括:
- 使用
ipset flush cn_ips来清空集合,而不是销毁后重建。因为直接destroy会导致正在引用该集合的 iptables 规则报错 “set not found”。 - 做好错误处理,如下载失败时应退出并告警,避免静默失败导致集合为空。
然后,通过 crontab 添加任务:
0 3 * * 1 /root/update-cn-ips.sh
更新后,别忘了保存 iptables 规则,否则服务器重启后所有手动配置都会丢失:
- CentOS/RHEL:
iptables-sa ve > /etc/sysconfig/iptables - Debian/Ubuntu:
iptables-sa ve > /etc/iptables/rules.v4
最后是一个极易被忽略的坑:如果系统同时启用了 ufw 或 firewalld 这类更上层的防火墙管理工具,它们可能会覆盖或清理你手动配置的 iptables 规则。在部署方案前,请确认它们已被停止并禁用:
systemctl stop ufw firewalld
systemctl disable ufw firewalld
遵循以上步骤,你就能搭建一个高效、稳定且易于维护的海外流量拦截体系,在提升安全性的同时,确保服务性能不受影响。
指导用户安全卸载StartAllBack,包括恢复界面设置、通过Windows设置移除程序、重启验证及处理残留异常的方法,避免误操作导致系统不稳定。
遇到Windows 10安装时找不到U盘的情况?本文详解如何区分系统识别、启动菜单和安装界面三类问题,涵盖官方介质制作、USB接口选择、UEFI设置及驱动加载方法,助您快速解决安装障碍。
想知道Windows卸载软件在哪里操作?本文详解设置、控制面板、开始菜单及Store应用的卸载入口,提供备份数据、处理卸载向导及清理残留的完整指南,避免误删系统组件。
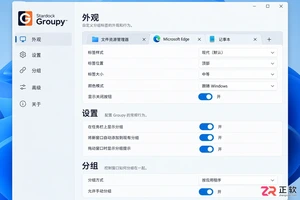
想让Groupy登录Windows后自动运行?本文详解在系统设置和任务管理器中开启Groupy开机启动的方法,以及通过启动文件夹手动添加的技巧,最后演示如何验证窗口拖放分组效果。
详解 Windows 10 自定义安装中清空目标硬盘全部分区的操作步骤。从数据备份、U盘启动到删除分区重建系统结构,提供安全的界面导览与注意事项,适合需要彻底重置电脑的用户。
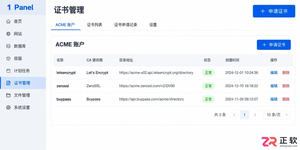
遇到 1Panel 申请证书失败?本文通过界面区域导览,详细讲解 ACME 账户、DNS 账号权限、手动解析记录、HTTP 80 端口连通性及网站 SSL 配置等关键排查点,助你解决证书申请难题。
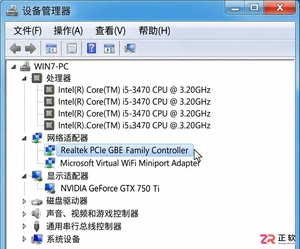
详细讲解如何将Windows 7系统替换为Windows 10,包括升级与全新安装的选择、关键数据备份、U盘启动盘制作、磁盘分区操作及驱动恢复步骤。注意Windows 10支持周期已结束,需做好安全规划。
详细讲解Windows系统安装步骤,包括使用Media Creation Tool制作启动U盘、BIOS/UEFI启动设置、磁盘分区选择及驱动激活检查。区分就地重装与全新安装,帮助用户安全完成系统部署。
想从 Linux 换回 Windows?本文详解制作安装介质、进入 BIOS/UEFI 启动菜单、删除 Linux 分区及安装 Windows 的全过程。重点提示数据备份与磁盘确认,避免误删其他硬盘数据。
学习如何安装和配置 ObjectDock,包括设置 Dock 位置、图标大小、自动隐藏、添加应用快捷方式、更换背景主题以及设置开机自启,打造高效美观的 Windows 桌面环境。




Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

REAPER是Cockos开发的数字音频工作站,提供多轨音频与MIDI录制、剪辑、处理、混音和母带制作工具。Mac版兼容Intel与Apple芯片,支持AU、VST、VST3、CLAP等插件格式,并提供高度可定制的工作流程。
Ableton Live 是面向音乐制作人与现场表演者的数字音频工作站,提供编曲视图、独具特色的现场视图、音频录制、MIDI创作、实时变速、乐器及效果器。Mac版原生支持Apple芯片,并可连接音频接口、MIDI控制器和第三方插件。
Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。