

Golang在Debian上的安全性问题
Golang在Debian系统部署中面临注入、数据泄露等风险。通过系统更新、环境加固、权限最小化、输入验证、参数化查询、并发锁、依赖漏洞扫描、HTTPS强化、容器非root运行、日志脱敏及CI/CD安全门禁等措施,可有效提升应用安全性。
Golang在Debian上的安全性问题及防护实践
Golang凭借其静态编译、内存安全、并发原语等特性,已经成为Debian系统上构建云原生应用的主力语言。不过,实际部署时,系统环境、代码编写、依赖管理、运行时配置等环节依然藏有不少风险点,稍不留神就可能引发注入攻击、数据泄露或权限提升等问题。下面就来逐一拆解,看看怎么把这些坑填上。
一、系统与Golang基础环境安全加固
Debian系统的安全更新是底层防线的基础,这没什么好说的:定期执行sudo apt update && sudo apt upgrade更新系统包,再装上unattended-upgrades包让它自动打安全补丁。至于Golang环境,推荐直接从官方渠道下载安装包(别偷懒用第三方仓库),解压到/usr/local目录后,配好环境变量(GOROOT、GOPATH、PATH),再把安装目录权限设为当前用户所有(sudo chown -R $(whoami) /usr/local/go),避免未授权访问。另外,遵循最小权限原则:别用root跑Golang应用。通过useradd创建一个专用用户(比如golanguser),然后用systemd管理应用生命周期(配置User=golanguser和Restart=always),这样就算应用被攻破,攻击者也没法直接拿到root权限。
二、Golang代码安全开发实践
1. 输入验证与输出编码
所有外部输入——HTTP请求、命令行参数、文件上传——都得当成不可信数据来处理,严格校验。比如用validator库给结构体字段加上标签校验(Email字段必须符合邮箱格式,Age字段只能在0-150之间);SQL查询用database/sql包的参数化查询(像db.QueryRow("SELECT * FROM users WHERE username = ?", username)),直接杜绝SQL注入;用户输入的HTML内容要编码输出——html/template包的自动转义功能就很省心,XSS攻击基本没戏。
2. 并发安全处理
Goroutine的并发模型确实高效,但共享资源(比如全局变量、数据库连接)不加锁的话,数据竞争(Race Condition)分分钟出现。解决方式:用sync.Mutex(互斥锁)或sync.RWMutex(读写锁)保护共享资源,或者优先使用sync.Map(官方推出的并发安全map)。举个实际场景——修复全局流会话映射表的并发写问题:
var (
    streamSessions = make(map[string]*StreamSession)
    sessionsLock sync.RWMutex
)
func AddSession(id string, sess *StreamSession) {
    sessionsLock.Lock()
    defer sessionsLock.Unlock()
    streamSessions[id] = sess
}别忘了用go test -race命令跑一遍,检测代码中的竞态条件,确保并发安全。
3. 依赖库安全管理
第三方库就像是Golang应用里的“隐性冲击波”。用Go Modules(go mod init初始化模块)管理依赖,避免引入长期不维护或者有安全问题的库。定期用govulncheck(官方漏洞扫描工具)或gosec(静态代码分析工具)扫描依赖库的CVE漏洞——比如gosec -fmt=json ./... > gosec_report.json。发现漏洞后,可以通过go mod edit -replace临时替换掉有问题的依赖,等官方补丁发布后再恢复。另外,Go 1.16+会自动生成go.sum文件启用依赖哈希验证,跑一下go mod verify就能校验依赖完整性,防止依赖被篡改。
三、部署与基础设施安全配置
1. HTTPS强化与通信安全
强制使用HTTPS加密传输——用net/http包的ListenAndServeTLS方法配置TLS证书(如server.ListenAndServeTLS("cert.pem", "key.pem"))。禁用弱加密套件(TLS 1.0、SSL 3.0这类尽早关掉),设置合理的加密套件(比如TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256),传输层安全性才能有保障。内部服务间调用的话,建议上mTLS(双向TLS),通过证书验证对方身份,中间人攻击基本没机会。
2. 容器化与运行时安全
如果要把Golang应用打包成Docker镜像,记得用最小基础镜像(比如alpine或distroless),攻击面越小越好。以非root用户运行容器(通过USER nonroot:nonroot指令),避免容器逃逸后直接获取主机权限。限制容器能力(Capabilities),把NET_RAW、SYS_ADMIN等高危权限关掉(比如docker run --cap-drop=NET_RAW ...)。在Kubernete环境中,启用Pod Security Admission,防止特权容器启动。
3. 日志与监控安全
结构化日志(推荐zap或logrus库)记录关键操作——登录、权限变更、敏感数据访问等——同时要对敏感信息做脱敏处理(密码、Token这些用[REDACTED]替代)。举个例子,用log/slog的ReplaceAttr函数过滤Token:
logger := slog.New(slog.NewJSONHandler(os.Stdout, &slog.HandlerOptions{
    ReplaceAttr: func(groups []string, a slog.Attr) slog.Attr {
        if a.Key == "token" { a.Value = slog.StringValue("[REDACTED]") }
        return a
    },
}))再集成Prometheus+Alertmanager实现异常行为告警——比如高频失败登录、大量404请求,及时发现潜在攻击。
四、持续安全维护
安全不能一锤子买卖,得建立自动化安全门禁。把静态代码分析(gosec)、依赖扫描(govulncheck)集成到CI/CD流程(比如GitHub Actions)里,每次代码提交或合并时自动执行安全检查,有漏洞的代码直接拦在门外,别让它们流到生产环境。定期做安全审计,分析系统日志(/var/log/auth.log里的登录尝试)和应用日志(异常请求频率),发现安全问题及时修复。最后,制定一份应急响应流程:安全事件发生时,快速隔离受攻击服务器,备份重要数据,分析攻击路径并修复漏洞,把损失降到最低。
遇到Git合并冲突别慌张,本文详解冲突产生的原因及标准处理流程,涵盖查看冲突文件、理解标记含义、手动修改代码及完成合并提交的完整步骤,助你高效解决协作开发中的代码冲突问题。
深入对比Java中获取当前时间戳的两种主流方式:System.currentTimeMillis与java.time.Instant。分析二者的精度差异、API设计、时钟回拨影响与实际选型建议。
针对大数据工程场景,系统对比Java、Scala与Python在执行性能、生态结合、开发效率和维护成本上的核心差异,给出清晰的架构选型依据与落地方案。
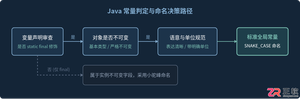
深入解析Java常量命名标准、大写下划线语义规则,剖析接口常量反模式的危害与本质原因,并提供枚举、不可实例化常量工具类等工业级最佳替代方案。
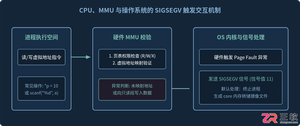
针对C语言常见的段错误(Segmentation fault)问题,详细剖析内存非法访问根因,提供结合GDB、Core Dump与AddressSanitizer的标准化排查解决步骤与预防方法。
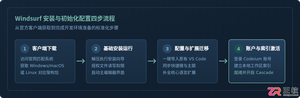
本文提供全面的Windsurf开发工具安装与使用详细教程,覆盖客户端下载安装、环境配置与VS Code插件迁移、Cascade核心协作中枢使用技巧、Chat与Write双模式实战及高效开发规范。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
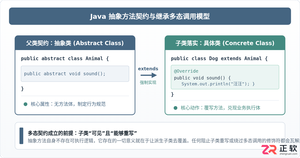
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。
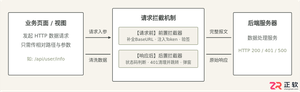
详细讲解uni-app中网络请求拦截的配置方法与实现路径,包含uni.addInterceptor原生API拦截与Promise二次封装方案、Token注入、全局错误处理及踩坑提醒。




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


