

.NET线程异常退出引发程序崩溃的问题分析及解决方案
.NET程序中托管线程异常退出后,公共语言运行时未感知,垃圾回收触发时访问已退出线程空间导致访问违例。通过进程监视器或MinHook钩子注入到kernel32.dll的TerminateThread函数,可捕获调用栈,定位线程池线程被终止的根源。该问题根因是线程池线程被外部调用TerminateThread终止,导致状态不一致。
先说一个典型的崩溃场景:收到一个.NET程序崩溃的dump,分析后发现,祸根其实是一个托管线程(DBG=XXXX)的异常退出。参考如下:
0:011> !tThreadCount: 17UnstartedThread: 0BackgroundThread: 16PendingThread: 0DeadThread: 0Hosted Runtime: no Lock DBG ID OSID ThreadOBJ State GC Mode GC Alloc Context Domain Count Apt Exception 0 1 84d8 000001C0801EAC20 26020 Preemptive 0000000000000000:0000000000000000 000001c080266300 -00001 STA 3 2 9d78 000001C0801F8210 2b220 Preemptive 0000000000000000:0000000000000000 000001c080266300 -00001 MTA (Finalizer) 4 4 8760 000001C08466C800 102b220 Preemptive 0000000000000000:0000000000000000 000001c080266300 -00001 MTA (Threadpool Worker) ... 44 16 b2fc 000001C08F949450 102b220 Preemptive 0000000000000000:0000000000000000 000001c080266300 -00001 MTA (GC) (Threadpool Worker) 46 15 9904 000001C08F9487B0 102b220 Preemptive 0000000000000000:0000000000000000 000001c080266300 -00001 MTA (Threadpool Worker) XXXX 3 a23c 000001C08F948E00 102b220 Preemptive 0000000000000000:0000000000000000 000001c080266300 -00001 Ukn (Threadpool Worker)
线程异常退出后,CLR完全不知情。当GC触发时,会在这个XXXX线程上寻找引用根——可它已经不存在了,访问它的空间自然就是访问违例。从ScanStackRoots函数调用栈可以看得一清二楚:
0:011> .ecxrrax=00007ffdbefcc8a0 rbx=000000a42007f5f0 rcx=000000a42187f688rdx=0000000000000000 rsi=000000a42007ee60 rdi=000000a42007f100rip=00007ffdbec36cbb rsp=000000a42007f828 rbp=000001c08f948e00 r8=000000a42007f910 r9=000001c08f948e00 r10=00000fffb7da5860r11=0555501544555545 r12=ffffffffffffffff r13=0000000000000000r14=0000000000000000 r15=00007ffdbec14fb0iopl=0 nv up ei pl nz ac pe cycs=0033 ss=002b ds=002b es=002b fs=0053 gs=002b efl=00010211coreclr!InlinedCallFrame::FrameHasActiveCall+0x13:00007ffd`bec36cbb 483b01 cmp rax,qword ptr [rcx] ds:000000a4`2187f688=????????????????0:011> k *** Stack trace for last set context - .thread/.cxr resets it # Child-SP RetAddr Call Site00 000000a4`2007f828 00007ffd`bec36c2e coreclr!InlinedCallFrame::FrameHasActiveCall+0x13 [D:\a\_work\1\s\src\coreclr\vm\frames.h @ 2927] 01 000000a4`2007f830 00007ffd`bec36aef coreclr!ScanStackRoots+0x3a [D:\a\_work\1\s\src\coreclr\vm\gcenv.ee.cpp @ 121] 02 000000a4`2007f8a0 00007ffd`bec29627 coreclr!GCToEEInterface::GcScanRoots+0x8f [D:\a\_work\1\s\src\coreclr\vm\gcenv.ee.cpp @ 282] 03 (Inline Function) --------`-------- coreclr!GCScan::GcScanRoots+0x73 [D:\a\_work\1\s\src\coreclr\gc\gcscan.cpp @ 152] 04 000000a4`2007f8e0 00007ffd`bec14865 coreclr!WKS::gc_heap::background_mark_phase+0xdf [D:\a\_work\1\s\src\coreclr\gc\gc.cpp @ 37866] 05 000000a4`2007f990 00007ffd`bed286a0 coreclr!WKS::gc_heap::gc1+0x511 [D:\a\_work\1\s\src\coreclr\gc\gc.cpp @ 22315] 06 000000a4`2007f9f0 00007ffd`bed391c1 coreclr!WKS::gc_heap::bgc_thread_function+0x68 [D:\a\_work\1\s\src\coreclr\gc\gc.cpp @ 39244] 07 000000a4`2007fa20 00007ffe`3533e8d7 coreclr!::operator()+0xa1 [D:\a\_work\1\s\src\coreclr\vm\gcenv.ee.cpp @ 1441] 08 000000a4`2007fa50 00007ffe`363f14fc kernel32!BaseThreadInitThunk+0x1709 000000a4`2007fa80 00000000`00000000 ntdll!RtlUserThreadStart+0x2c
这种崩溃其实并不少见,之前遇到的多半是new Thread创建出来的,用harmony对Thread.StartCore拦截就能轻松定位。但这次的情况比较特殊——出问题的不是手工创建的线程,而是线程池里散养的线程(ThreadPool),排查难度一下子就上去了。既然是复盘,就来好好梳理一下这类问题的解决思路。
二:故障重现
1. 问题代码
为了演示,我们用C#调用C,然后在C中通过TerminateThread让程序异常退出。先看C代码:
extern "C"{_declspec(dllexport) void dowork();}#include "iostream"#include using namespace std;void dowork(){DWORD threadId = GetCurrentThreadId();printf("C++:当前线程ID(十进制):%lu,十六进制:0x%X\n", threadId, threadId);printf("C++:我准备退出了哦。。。\n");TerminateThread(GetCurrentThread(), 1);}
然后在C#中调用导出的dowork方法:
namespace Example_1_1{ internal class Program { static void Main(string[] args) { DoRequest(); Console.ReadLine(); } static void DoRequest() { Task.Run(() => { Console.WriteLine("1. 调用 C++ 代码..."); try { dowork(); Console.WriteLine("2. C++ 代码执行完毕..."); } catch (Exception ex) { Console.WriteLine($"2. C++ 代码执行异常: {ex.Message}"); } }); } [DllImport("Example_1_2", CallingConvention = CallingConvention.Cdecl)] public extern static void dowork(); }}
运行程序,用windbg附加,果然看到一个XXXX线程:
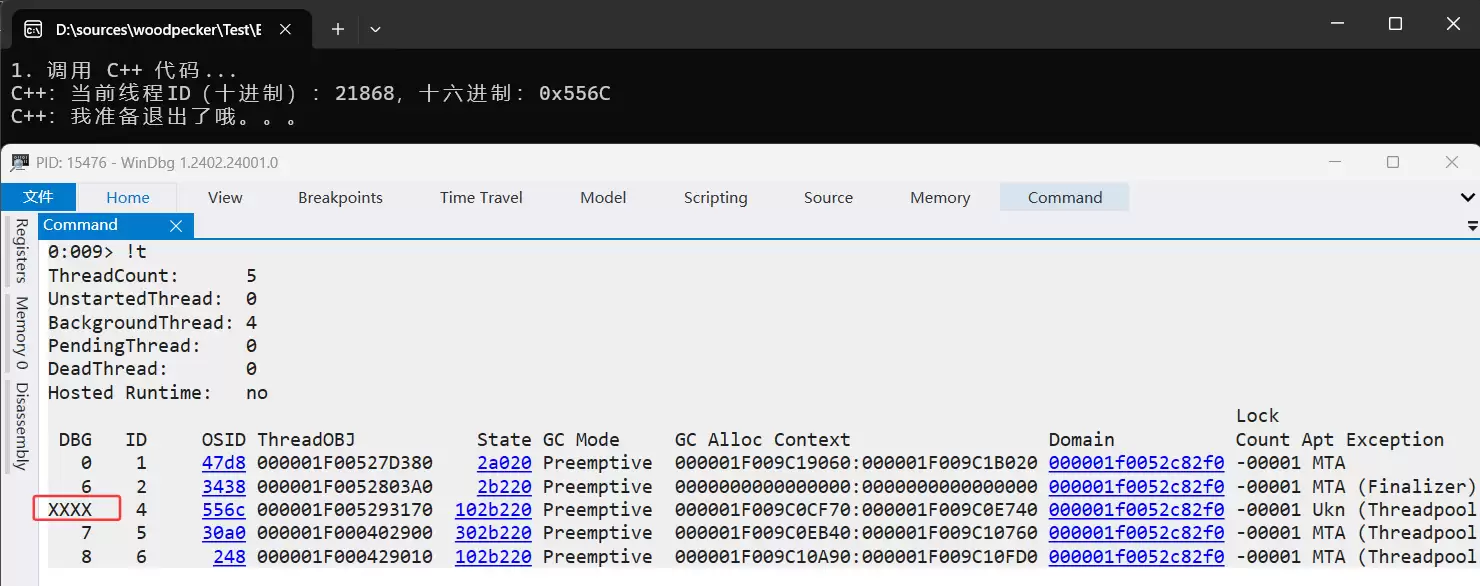
故障复现了,接下来就是找到底是谁让这个ThreadPool线程异常退出的。
三:如何寻找第一现场
1. process monitor
要找到祸根,得知道调用TerminateThread的调用栈。一个简单粗暴的方法是用process monitor——Windows的ETW机制在线程退出时会发出一个Event,process monitor可以捕获,还能记录调用栈。配置界面如下:
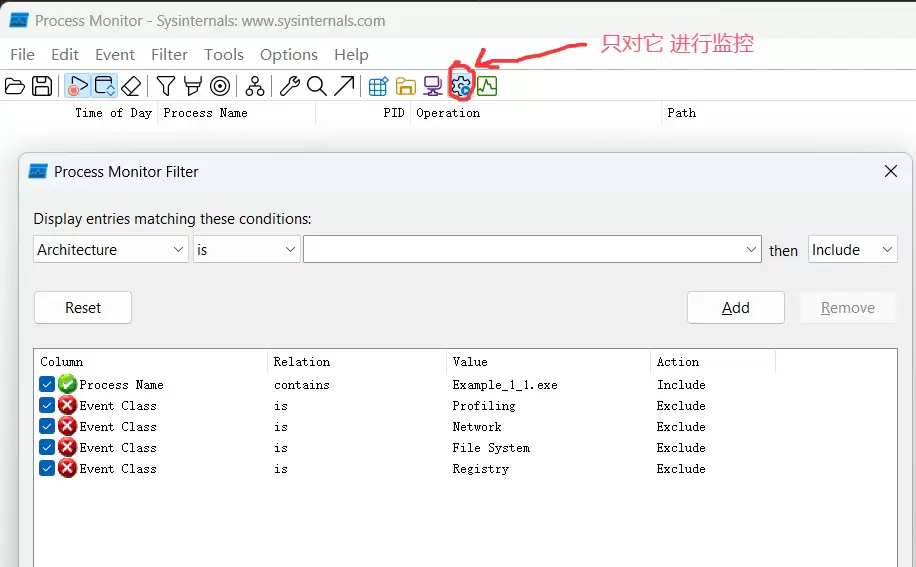
运行程序,用windbg附加进程,找到问题线程ID:
0:005> !tThreadCount: 5UnstartedThread: 0BackgroundThread: 3PendingThread: 0DeadThread: 1Hosted Runtime: no Lock DBG ID OSID ThreadOBJ State GC Mode GC Alloc Context Domain Count Apt Exception 0 1 153c 00000202C603C240 2a020 Preemptive 00000202CA819060:00000202CA81B020 00000202c6088980 -00001 MTA 3 2 afc 00000202C60F0DB0 2b220 Preemptive 0000000000000000:0000000000000000 00000202c6088980 -00001 MTA (Finalizer) XXXX 4 4718 00000202C6057D10 102b220 Preemptive 00000202CA80CF70:00000202CA80E740 00000202c6088980 -00001 Ukn (Threadpool Worker) 4 5 4420 00000202C605D510 302b220 Preemptive 00000202CA80EB40:00000202CA810760 00000202c6088980 -00001 MTA (Threadpool Worker) 0:005> ? 4718Evaluate expression: 18200 = 00000000`00004718
卦中显示一个osid=18200的线程异常退出。在process monitor界面果然看到了Thread ID:18200的Thread Exit事件:
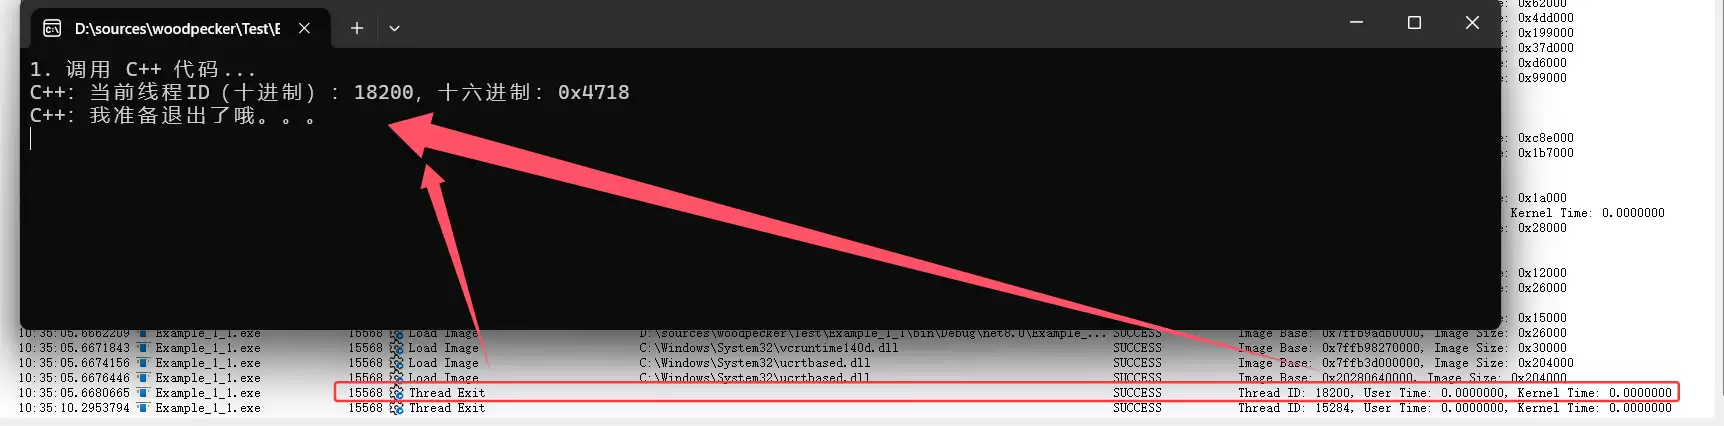
双击打开Stack选项卡,可以清晰看到是Example_1_2!dowork导致的退出:
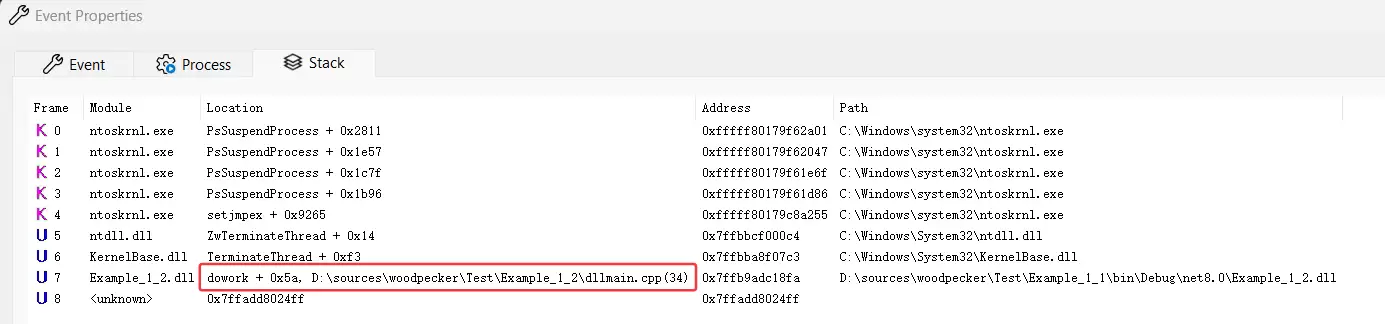
真实项目中,看到dowork这个函数,排查范围一下子就缩小了很多。问题的根源,基本就摆在眼前了。
2. MinHook 注入
process monitor虽好,但有个遗憾——看不到托管栈。有没有办法既看到托管栈,又抓到现场?方法很简单:对kernel32!TerminateThread进行注入。一旦有人调用这个方法,就记录Terminate线程的线程ID和调用栈。完整代码如下:
namespace Example_1_1{ internal class Program { static void Main(string[] args) { // Install the hook before any TerminateThread calls can occur TerminateThreadHook.InstallHook(); Console.WriteLine("Hook installed. Starting test..."); DoRequest(); // Uninstall hook when done TerminateThreadHook.UninstallHook(); Console.ReadLine(); } static void DoRequest() { Task.Run(() => { Console.WriteLine("1. 调用 C++ 代码..."); try { dowork(); Console.WriteLine("2. C++ 代码执行完毕..."); } catch (Exception ex) { Console.WriteLine($"2. C++ 代码执行异常: {ex.Message}"); } }); } [DllImport("Example_1_2", CallingConvention = CallingConvention.Cdecl)] public extern static void dowork(); } public static class TerminateThreadHook { // TerminateThread function signature [UnmanagedFunctionPointer(CallingConvention.StdCall)] private delegate bool TerminateThreadDelegate(IntPtr hThread, uint dwExitCode); private static TerminateThreadDelegate _originalTerminateThread; private static IntPtr _terminateThreadPtr = IntPtr.Zero; public static void InstallHook() { // 1. Get TerminateThread address from kernel32.dll _terminateThreadPtr = MinHook.GetProcAddress( MinHook.GetModuleHandle("kernel32.dll"), "TerminateThread"); if (_terminateThreadPtr == IntPtr.Zero) { Console.WriteLine("Failed to find TerminateThread address."); return; } // 2. Initialize MinHook var status = MinHook.MH_Initialize(); if (status != MinHook.MH_STATUS.MH_OK) { Console.WriteLine($"MH_Initialize failed: {status}"); return; } // 3. Create Hook var detourPtr = Marshal.GetFunctionPointerForDelegate( new TerminateThreadDelegate(HookedTerminateThread)); status = MinHook.MH_CreateHook(_terminateThreadPtr, detourPtr, out var originalPtr); if (status != MinHook.MH_STATUS.MH_OK) { Console.WriteLine($"MH_CreateHook failed: {status}"); return; } _originalTerminateThread = Marshal.GetDelegateForFunctionPointer(originalPtr); // 4. Enable Hook status = MinHook.MH_EnableHook(_terminateThreadPtr); if (status != MinHook.MH_STATUS.MH_OK) { Console.WriteLine($"MH_EnableHook failed: {status}"); return; } Console.WriteLine("TerminateThread hook installed successfully!"); } public static void UninstallHook() { if (_terminateThreadPtr == IntPtr.Zero) return; // 1. Disable Hook var status = MinHook.MH_DisableHook(_terminateThreadPtr); if (status != MinHook.MH_STATUS.MH_OK) Console.WriteLine($"MH_DisableHook failed: {status}"); // 2. Uninitialize MinHook status = MinHook.MH_Uninitialize(); if (status != MinHook.MH_STATUS.MH_OK) Console.WriteLine($"MH_Uninitialize failed: {status}"); _terminateThreadPtr = IntPtr.Zero; Console.WriteLine("Hook uninstalled."); } private static bool HookedTerminateThread(IntPtr hThread, uint dwExitCode) { // Get current thread ID uint currentThreadId = GetCurrentThreadId(); uint targetThreadId = GetThreadId(hThread); Console.WriteLine($"[HOOK] TerminateThread intercepted!"); Console.WriteLine($" Attempting to terminate thread: 0x{targetThreadId.ToString("X")} (ID: {targetThreadId})"); Console.WriteLine($" Called from thread ID: {currentThreadId}"); // Print managed call stack Console.WriteLine("\n [Managed Call Stack]:"); Console.WriteLine(Environment.StackTrace); return _originalTerminateThread(hThread, dwExitCode); } [DllImport("kernel32.dll")] private static extern uint GetCurrentThreadId(); [DllImport("kernel32.dll")] private static extern uint GetThreadId(IntPtr hThread); } public static class MinHook { public enum MH_STATUS { MH_OK = 0, MH_ERROR_ALREADY_INITIALIZED, MH_ERROR_NOT_INITIALIZED, // ... other status codes } [DllImport("MinHook.x64.dll", CallingConvention = CallingConvention.Cdecl)] public static extern MH_STATUS MH_Initialize(); [DllImport("MinHook.x64.dll", CallingConvention = CallingConvention.Cdecl)] public static extern MH_STATUS MH_Uninitialize(); [DllImport("MinHook.x64.dll", CallingConvention = CallingConvention.Cdecl)] public static extern MH_STATUS MH_CreateHook(IntPtr pTarget, IntPtr pDetour, out IntPtr ppOriginal); [DllImport("MinHook.x64.dll", CallingConvention = CallingConvention.Cdecl)] public static extern MH_STATUS MH_EnableHook(IntPtr pTarget); [DllImport("MinHook.x64.dll", CallingConvention = CallingConvention.Cdecl)] public static extern MH_STATUS MH_DisableHook(IntPtr pTarget); [DllImport("kernel32.dll", CharSet = CharSet.Unicode)] public static extern IntPtr GetModuleHandle(string lpModuleName); [DllImport("kernel32.dll", CharSet = CharSet.Ansi)] public static extern IntPtr GetProcAddress(IntPtr hModule, string lpProcName); }}
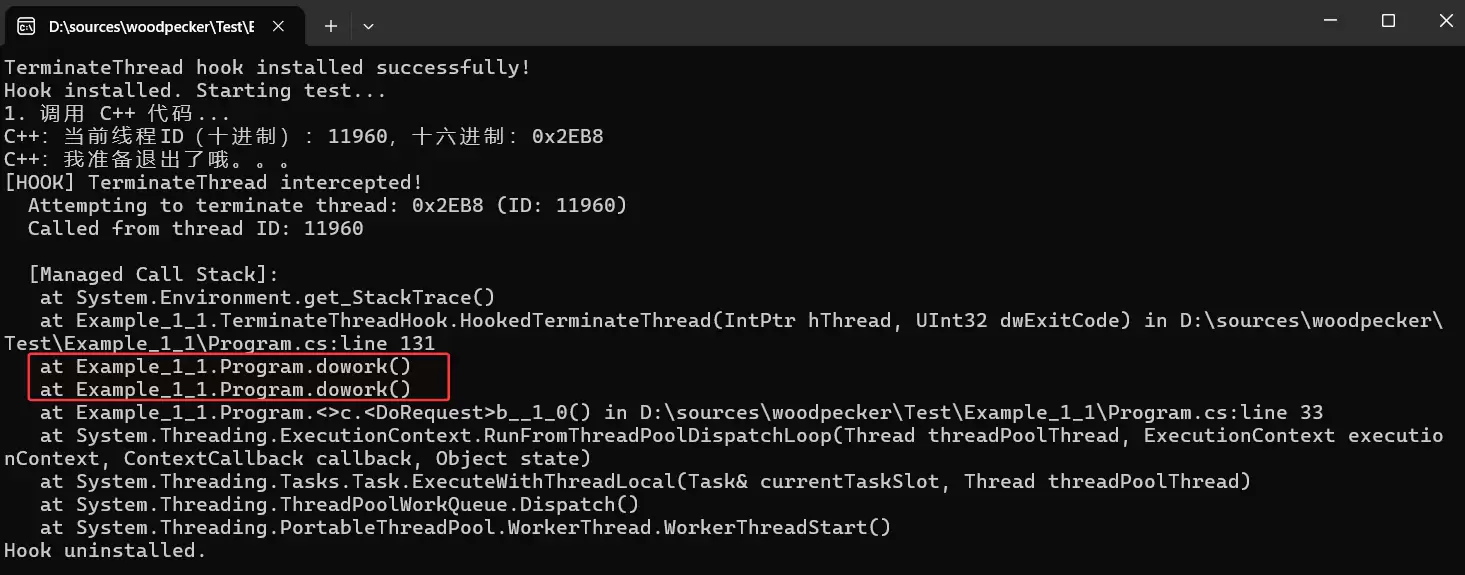
从卦中信息看,果然拦截到了。Environment.StackTrace属性把托管栈完整展现了出来。当然,这里还差一个非托管部分的调用栈,如果真需要,可以借助dbghelp.dll来实现,这里就不展开了。总之,有了这些调用栈日志,再对比dump中的异常退出线程,真相就会浮出水面。
四:总结
如今.NET的主战场在工控领域,C#与C++交互非常频繁,C++处理稍有不当,就可能给C#带来灾难性后果。这篇文章梳理的经验,希望能帮后来者少踩一些坑,少走一些弯路。
iSlide设计工具侧边栏不见了怎么办?本教程详解在Windows版PPT中通过【设计工具】按钮恢复侧边栏的方法,涵盖面板拖拽、模块隐藏检查及插件加载异常的处理,同时提供macOS用户的使用指引。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
新手入门 NetLimiter 必读指南。详解 Activity 实时监控、DL/UL Limit 限速设置、Blocker 阻止规则及 Stats 流量统计功能。图文结合展示规则编辑器操作,助你轻松管理 Windows 应用网络带宽。
在Linux系统中,复制文件并改名并没有单独的独立命令,而是通过标准复制命令cp在指定目标路径时直接写上新文件名来完成。本文详解cp命令复制并重命名的操作语法、同目录与跨目录示例、常用安全参数及目录复制实践。
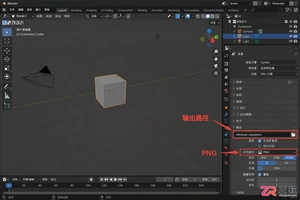
学习如何将Blender中的动态材质导出为图片序列。涵盖输出路径设置、PNG格式选择、帧范围确认及Image Sequence贴图的重新载入方法,适合需要保留透明通道或后期处理的动画贴图工作流。
想在iPhone或iPad上实现锁屏一键直达?本文详解“锁屏启动”的安装前检查清单、系统权限配置步骤及小组件添加方法,解决组件不显示、点击无反应等常见问题,确保快捷指令、网页和App快速启动。
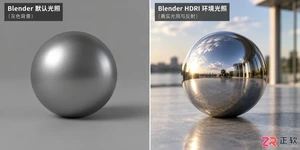
学习如何在Blender中使用HDRI进行渲染。通过World着色器连接Environment Texture节点,调整光照强度与环境方向,解决背景显示与曝光问题,快速提升场景真实感。
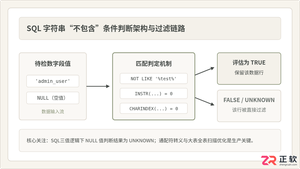
深入详解在SQL中进行条件判断字符串不包含某个子串的方法,涵盖标准NOT LIKE、各主流数据库(MySQL、PostgreSQL、SQL Server、Oracle)专有位置函数、正则表达式判断,剖析NULL值三值逻辑陷阱及全表扫描性能优化策略。
新手必读的IDM安装配置教程。从官方下载开始,逐步讲解如何完成Windows安装、启用Chrome/Edge/Firefox浏览器扩展、设置默认保存目录及调整连接线程,解决IDM不弹窗接管下载的常见问题。
全面解析Linux终端中终止进程的核心快捷键(Ctrl+C、Ctrl+Z、Ctrl+\)的原理、区别与具体使用方法,附后台恢复与强制终止全流程指南。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。