

火山引擎api接入教程及调用配置步骤详解

详细讲解火山引擎API的接入流程,包括获取访问密钥、理解SignatureV4签名机制、编写调用代码及处理常见鉴权错误,为开发者提供清晰的配置参考。
在云原生开发中,接入第三方服务 API 往往是项目启动的第一步。对于火山引擎而言,许多开发者在初次接触时容易陷入两个极端:要么直接复制官方 SDK 的代码片段而不知其所以然,要么试图手动拼接 HTTP 请求却卡在鉴权签名环节。一个稳健的建议是:先理解 SignatureV4 的鉴权逻辑,再选择 SDK 或手动构建请求。这不仅能避免“签名不匹配”的低级错误,还能在调试网络问题时快速定位是参数错误还是权限不足。
本文将拆解火山引擎 API 接入的核心环节,从密钥管理到签名计算,再到实际调用,最后讨论那些文档中未明确强调的例外情况。
1. 密钥管理的起点:AK 与 SK 的安全边界
一切 API 调用的基础是身份标识。在火山引擎控制台,你需要创建访问密钥(Access Key),它会生成一对凭证:Access Key ID(AK)和 Secret Access Key(SK)。
AK 相当于你的用户名,用于标识是谁在发起请求;SK 相当于密码,用于对请求内容进行加密签名。这里有一个常见的认知误区:认为 AK 可以公开,只要 SK 保密即可。实际上,AK 泄露会让攻击者知道目标账户,进而尝试暴力破解或结合其他漏洞进行攻击。
在实际工程中,严禁将 AK/SK 硬编码在代码仓库中。正确的做法是通过环境变量或云服务提供的临时安全令牌(STS)来获取。例如,在本地开发环境中,你可以这样设置:
export VOLC_ACCESS_KEY="your_access_key_id"
export VOLC_SECRET_KEY="your_secret_access_key"
在代码中读取这些变量,而不是直接写入字符串。这种分离确保了即使代码被意外提交到公共仓库,核心凭证依然安全。
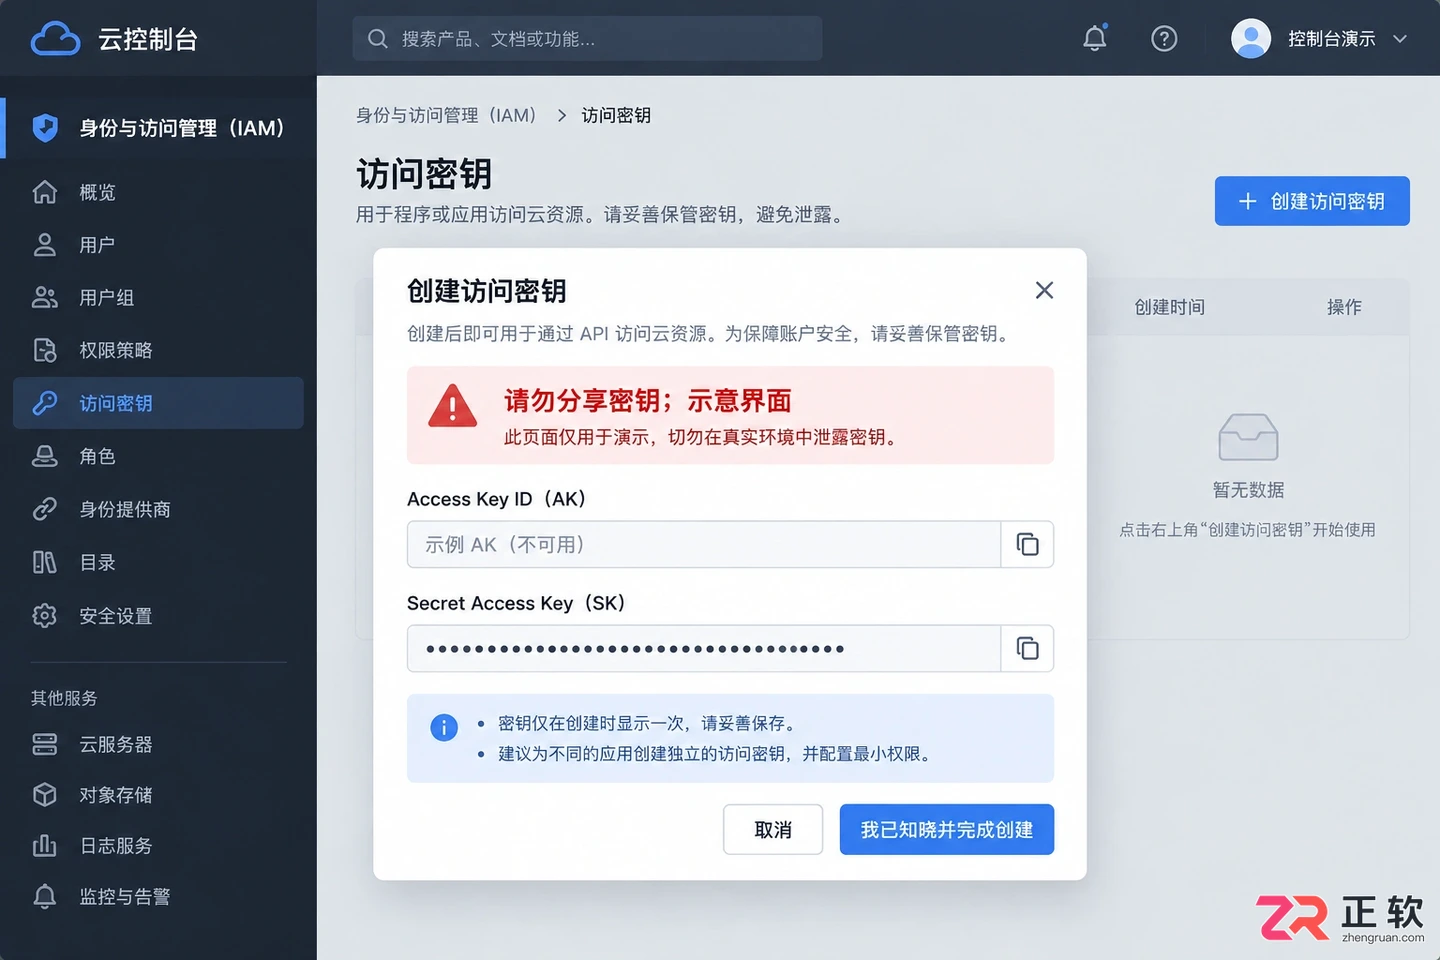
在控制台 IAM 模块创建访问密钥,获取 AK 和 SK
2. 鉴权核心:理解 SignatureV4 签名机制
火山引擎的大部分服务采用 SignatureV4 签名算法。这不是简单的 MD5 加密,而是一个包含多个步骤的哈希链过程。理解这一机制有助于你明白为什么修改一个空格都会导致请求失败。
签名过程主要涉及四个要素:规范请求(Canonical Request)、待签字符串(String to Sign)、签名密钥(Signing Key)和最终签名(Signature)。
首先,你需要将 HTTP 请求的方法、URI、查询参数和头部信息按照特定规则排序并拼接,形成规范请求。接着,使用 SHA256 算法对规范请求进行哈希,得到哈希值。然后,将这个哈希值与时间戳、区域和服务名称一起拼接成待签字符串。
最关键的一步是生成签名密钥。它不是直接使用 SK,而是通过日期、区域、服务名称和 SK 层层 HMAC-SHA256 计算得出。这意味着,即使同一个人,在不同区域调用不同服务,生成的签名密钥也是不同的。
以下是一个简化的 Python 伪代码逻辑,展示签名密钥的生成过程:
import hmac
import hashlib

def get_signature_key(key, date_stamp, region_name, service_name):
    k_date = hmac.new(('AWS4' + key).encode('utf-8'), date_stamp.encode('utf-8'), hashlib.sha256).digest()
    k_region = hmac.new(k_date, region_name.encode('utf-8'), hashlib.sha256).digest()
    k_service = hmac.new(k_region, service_name.encode('utf-8'), hashlib.sha256).digest()
    k_signing = hmac.new(k_service, 'aws4_request'.encode('utf-8'), hashlib.sha256).digest()
    return k_signing
注意,虽然火山引擎兼容 AWS V4 签名格式,但在某些头部字段的处理上可能存在细微差异,具体需参照各服务的最新文档。
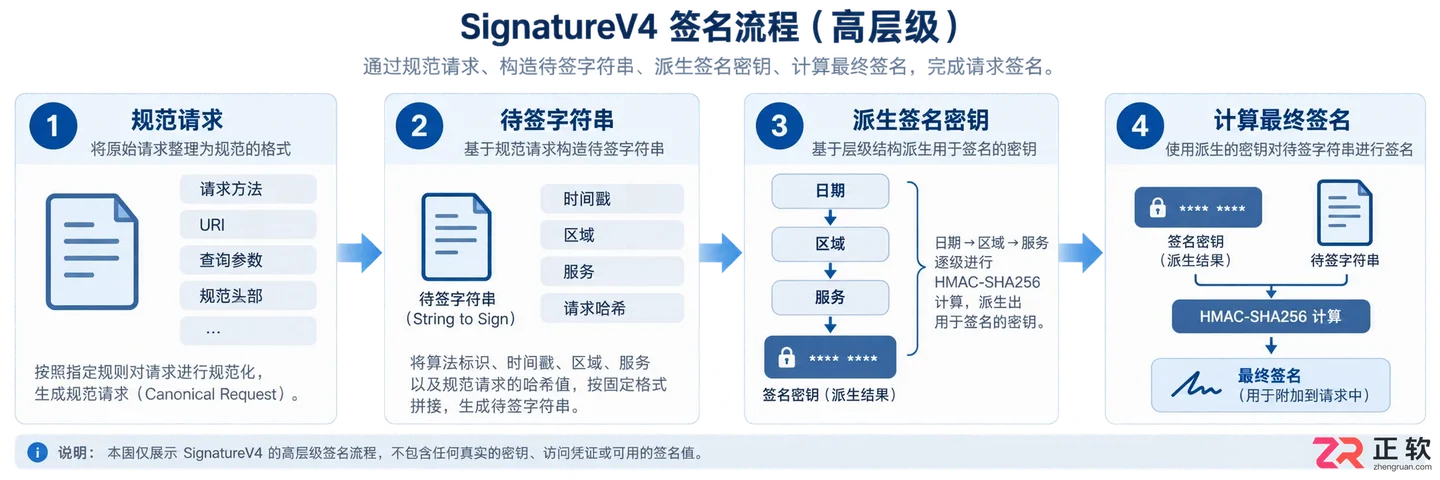
SignatureV4 签名生成的四个关键步骤:规范请求、待签字符串、签名密钥、最终签名
3. 请求构建:查询参数与请求体的规范
在生成签名后,构建实际的 HTTP 请求需要注意参数的传递方式。火山引擎 API 通常支持 GET 和 POST 两种方法,但不同服务对参数的位置有严格要求。
对于 GET 请求,所有参数必须放在 URL 的查询字符串中,并且需要按照 ASCII 码顺序对参数名进行排序。如果参数值包含特殊字符,必须进行 URL 编码。例如,空格应编码为 %20 而不是 +。
对于 POST 请求,参数通常放在请求体(Body)中,内容类型一般为 application/json 或 application/x-www-form-urlencoded。此时,请求体的哈希值会被纳入签名计算。这意味着,如果你在签名后修改了请求体中的任何一个字符,签名就会失效。
一个常见的错误是在发送请求前对 JSON 数据进行了格式化(如添加缩进和换行)。由于签名是基于原始字节计算的,任何额外的空白字符都会改变哈希值,导致鉴权失败。因此,建议在使用 SDK 时让库自动处理序列化,或在手动构建时确保 JSON 字符串的紧凑格式。
import json
import requests

# 错误的做法:手动格式化 JSON 可能导致签名不匹配
payload = json.dumps({"key": "value"}, indent=4)

# 正确的做法:使用紧凑格式
payload = json.dumps({"key": "value"}, separators=(',', ':'))
4. 时间同步:签名有效性的隐形门槛
SignatureV4 签名中包含一个时间戳(X-Date 或 X-Amz-Date)。这个时间戳不仅用于防止重放攻击,还决定了签名的有效期。通常情况下,火山引擎允许的时间偏差为 15 分钟。
如果你的服务器时间与标准时间相差超过 15 分钟,即使签名算法完全正确,请求也会被拒绝,返回 RequestExpired 或 InvalidSignature 错误。这是一个容易被忽视的环境问题,特别是在容器化部署或跨时区迁移的场景中。
解决这个问题的方法很简单:确保运行代码的服务器开启了 NTP 时间同步。在 Linux 系统中,可以使用 chrony 或 ntpdate 服务来保持时间准确。在调试阶段,如果发现签名总是无效,首先检查服务器的系统时间是否与网络标准时间一致。
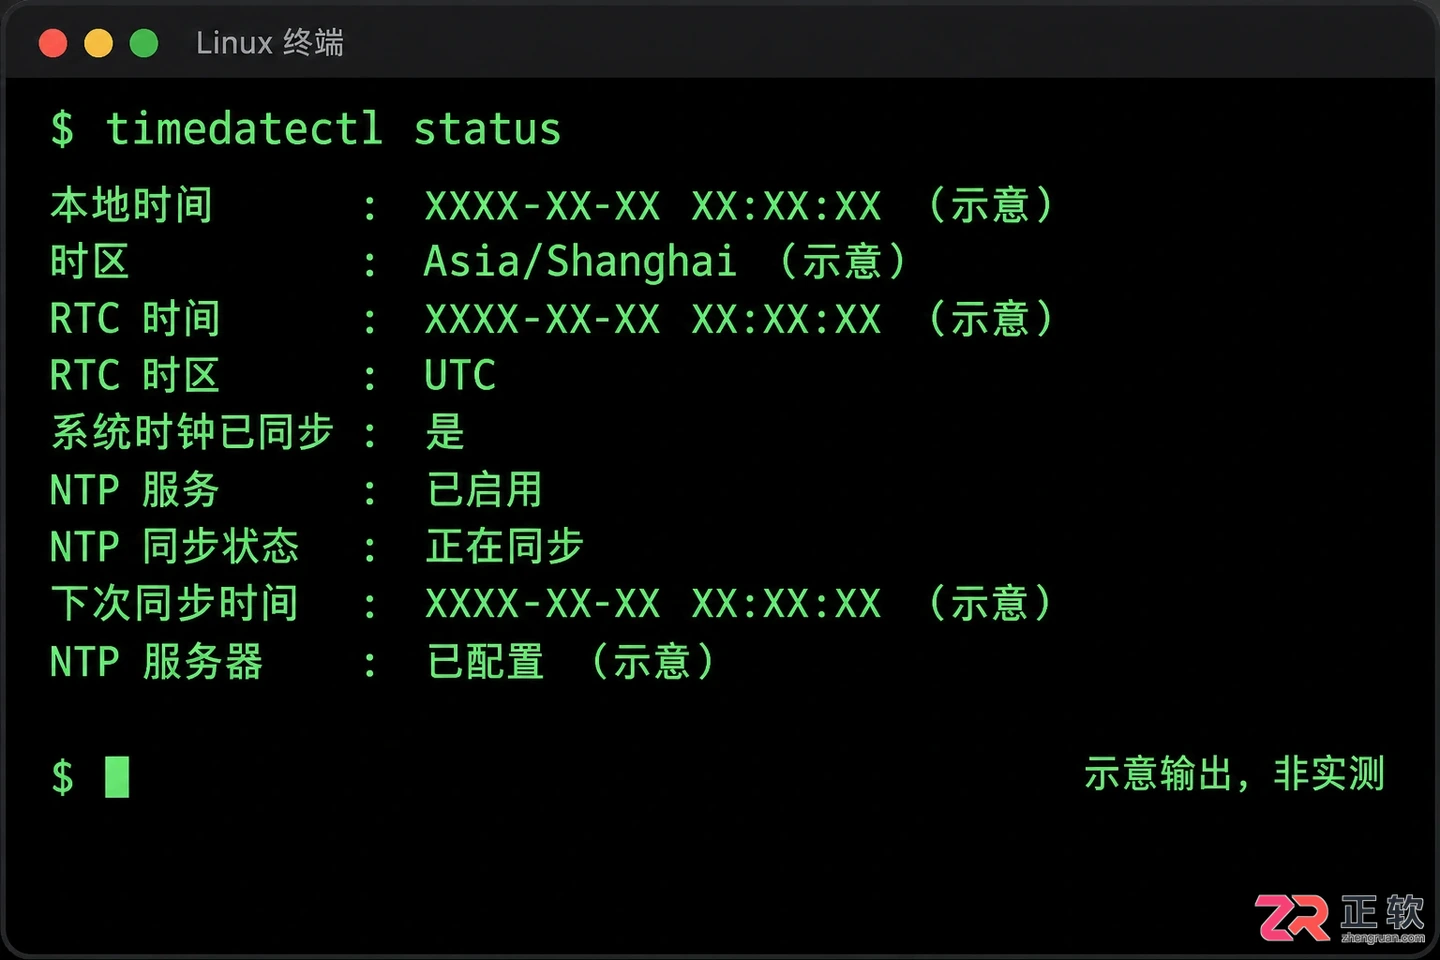
检查服务器系统时间与 NTP 同步状态
5. 异常处理:从错误码反推配置问题
接入过程中,最常见的错误码包括 SignatureDoesNotMatch、MissingAuthenticationToken 和 AccessDenied。每个错误码背后都指向特定的配置缺失。
SignatureDoesNotMatch 通常意味着签名计算过程中的某个输入参数与服务器端不一致。这可能是由于 URL 编码不一致、头部字段大小写错误或请求体哈希计算错误导致的。排查时,可以开启 SDK 的调试模式,打印出待签字符串,与官方提供的签名工具进行比对。
MissingAuthenticationToken 则表明请求中缺少必要的认证头部,如 Authorization 或 X-Date。这往往是因为在构建请求时遗漏了这些字段,或者在网络代理层被意外移除。
AccessDenied 表示身份验证通过,但权限不足。这需要检查 RAM 策略,确认当前 AK 对应的用户或角色是否拥有调用该 API 的权限。例如,调用 ECS 实例列表接口需要 ecs:DescribeInstances 权限。
6. 例外情况:何时不使用标准签名流程
虽然 SignatureV4 是主流,但并非所有场景都需要手动实现这一复杂流程。以下是几种例外情况及其应对策略:
首先,对于高频内部调用,建议使用火山引擎提供的 SDK。SDK 封装了签名逻辑、重试机制和错误处理,能大幅降低开发成本。只有在 SDK 不支持特定语言或需要极致性能优化的场景下,才考虑手动实现签名。
其次,对于前端浏览器环境,严禁直接使用 AK/SK 进行签名。因为前端代码对用户可见,暴露密钥会导致严重的安全风险。此时应使用 STS(Security Token Service)获取临时访问凭证。STS 返回的临时 AK、SK 和 SessionToken 具有较短的有效期,适合在前端使用。
最后,部分老旧服务或特定产品可能采用简单的 Token 鉴权或 OAuth 2.0 流程,而非 SignatureV4。在接入非核心计算类产品(如某些营销云服务)时,务必先查阅该产品的具体鉴权文档,不要生搬硬套 ECS 或 RDS 的签名逻辑。
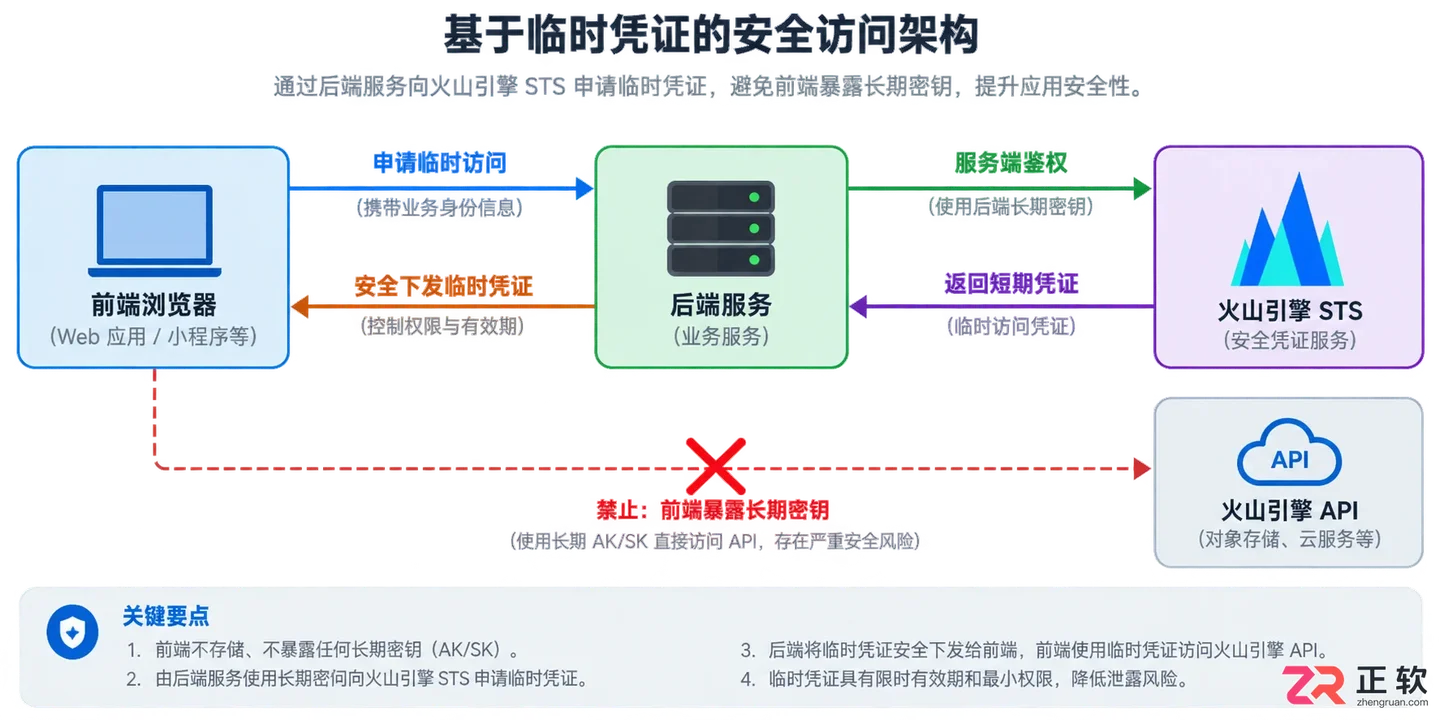
前端通过后端代理获取 STS 临时凭证的安全架构
接入火山引擎 API 的本质是建立信任关系。通过规范密钥管理、严谨执行签名算法、注意时间同步和参数格式,你可以构建出稳定可靠的服务调用链路。记住,签名算法是手段,安全与效率才是目的。在面对复杂业务时,优先利用 SDK 和临时凭证机制,能让你的架构更加健壮且易于维护。
解析字节旗下豆包App、火山引擎、Seedance、TRAE及飞书的定位差异。通过官方文档核对云服务、视频模型、编程工具与办公AI的功能边界,帮助读者准确选择适合的产品入口。
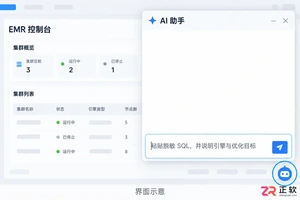
学习在火山引擎 EMR 控制台中使用 AI 助手优化 SQL。涵盖如何提供准确的上下文信息、解读代码改写建议、核对业务口径以及在测试环境验证执行效率的完整流程。
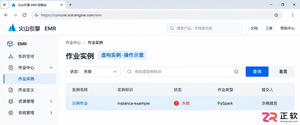
详解如何在火山引擎EMR控制台使用AI助手诊断Spark失败作业。涵盖作业实例定位、AI诊断入口查找、日志对照分析及报告解读,助力高效排查Serverless Spark任务故障。
详解火山引擎EMR AI助手的权限配置流程,包括IAM策略选择、子账号登录验证及敏感操作确认,帮助管理员安全地为开发人员开启AI诊断辅助功能。
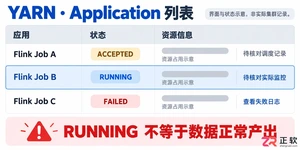
面对Flink任务卡顿,如何利用火山引擎EMR AI助手进行高效排查?本文详解从确认作业状态、分析背压与日志,到向AI助手提供精准证据的操作流程,帮助开发者快速定位数据积压根源。
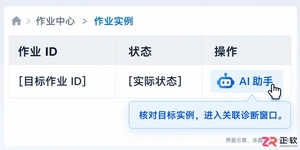
详解火山引擎 EMR AI 助手诊断结果的导出流程。涵盖从作业实例进入 AI 助手、找回历史会话、一键复制文本内容及下载报告文件的完整步骤,帮助开发者高效留存故障分析记录,避免信息遗漏。
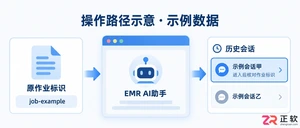
详解如何在火山引擎EMR控制台利用作业ID精准定位EMR AI助手的历史诊断会话。涵盖从确认作业标识、筛选历史会话到核对报告内容及保存副本的完整操作流程,帮助用户有效回溯过往诊断记录。
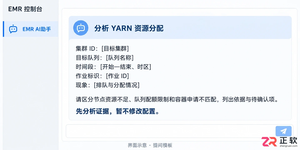
作业排队却不知瓶颈在哪?通过EMR AI助手分析集群指标,厘清yarn.nodemanager.resource.memory-mb与scheduler参数的关系,在EMR控制台安全修改配置并验证效果,避免盲目调参。
了解如何在火山引擎 EMR 控制台使用 AI 助手查询 Hive、Spark 等组件问题。掌握精准提问技巧、答案溯源方法及连续对话策略,快速定位参数用途与运行行为。
火山引擎入口地址:https://volcengine.cgref.cn/yh2080。它是提供云计算与大模型能力的企业级技术平台,提供模型调用、应用搭建、精调推理与算力服务。用户可围绕进入控制台创建一个 AI 项目组织素材,在线使用相关AI功能后得到可配置和继续开发的云端项目。




火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



