

Docker Desktop 令牌明文记录风险:升级后仍需处理旧诊断包和日志
Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。
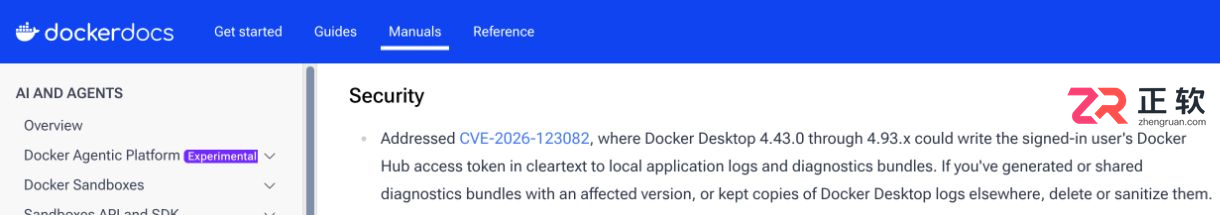
Docker Desktop 的安全修复说明提醒,曾使用 4.43.0 至 4.93.x 并登录 Docker Hub 的用户,需要检查历史诊断包和日志:这些材料可能以明文记录访问令牌。问题编号为 CVE-2026-123082,修复列在 4.94.0 的发行说明中;即使已经升级,另存或分享过的旧文件仍需处理。
Docker Desktop 的安全修复说明提醒,曾使用 4.43.0 至 4.93.x 并登录 Docker Hub 的用户,需要检查历史诊断包和日志:这些材料可能以明文记录访问令牌。问题编号为 CVE-2026-123082,修复列在 4.94.0 的发行说明中;即使已经升级,另存或分享过的旧文件仍需处理。
影响的是登录令牌,排查不能只看当前版本
官方确认,受影响版本可能把已登录用户的 Docker Hub 访问令牌写入本地应用日志及诊断包。这里讨论的是 Docker Desktop 自身的排障材料,不能据此断定所有容器日志都包含凭据,也不能直接推定账户已经遭到盗用。
4.94.0 的发布日期为 2026 年 10 月 5 日。此次关注的是修复说明中的风险范围和历史文件处置要求,并非 11 月 11 日推出了这个版本;官方没有在该安全条目中注明补充说明的具体日期。
升级后,还要清理历史副本
仍在使用受影响版本的用户,应更新至包含修复的版本。曾用受影响版本生成或分享诊断包,或者把 Docker Desktop 日志复制到其他位置的用户,还应按官方要求删除相关材料,或清除其中的敏感信息。当前安装已升级,不能代替对旧副本的检查。
整理范围应覆盖自己另存的文件以及曾经分享的副本。对于交给同事或支持人员的材料,需要确认对方保存情况;仅清理本机原文件,无法证明其他副本也已处理。
区分诊断收集与数据重置
Docker Desktop 的 Troubleshoot 菜单可进入 Get support 收集诊断信息,完成后可上传并取得诊断 ID。这解释了排障过程中为何可能产生需要核查的诊断材料。
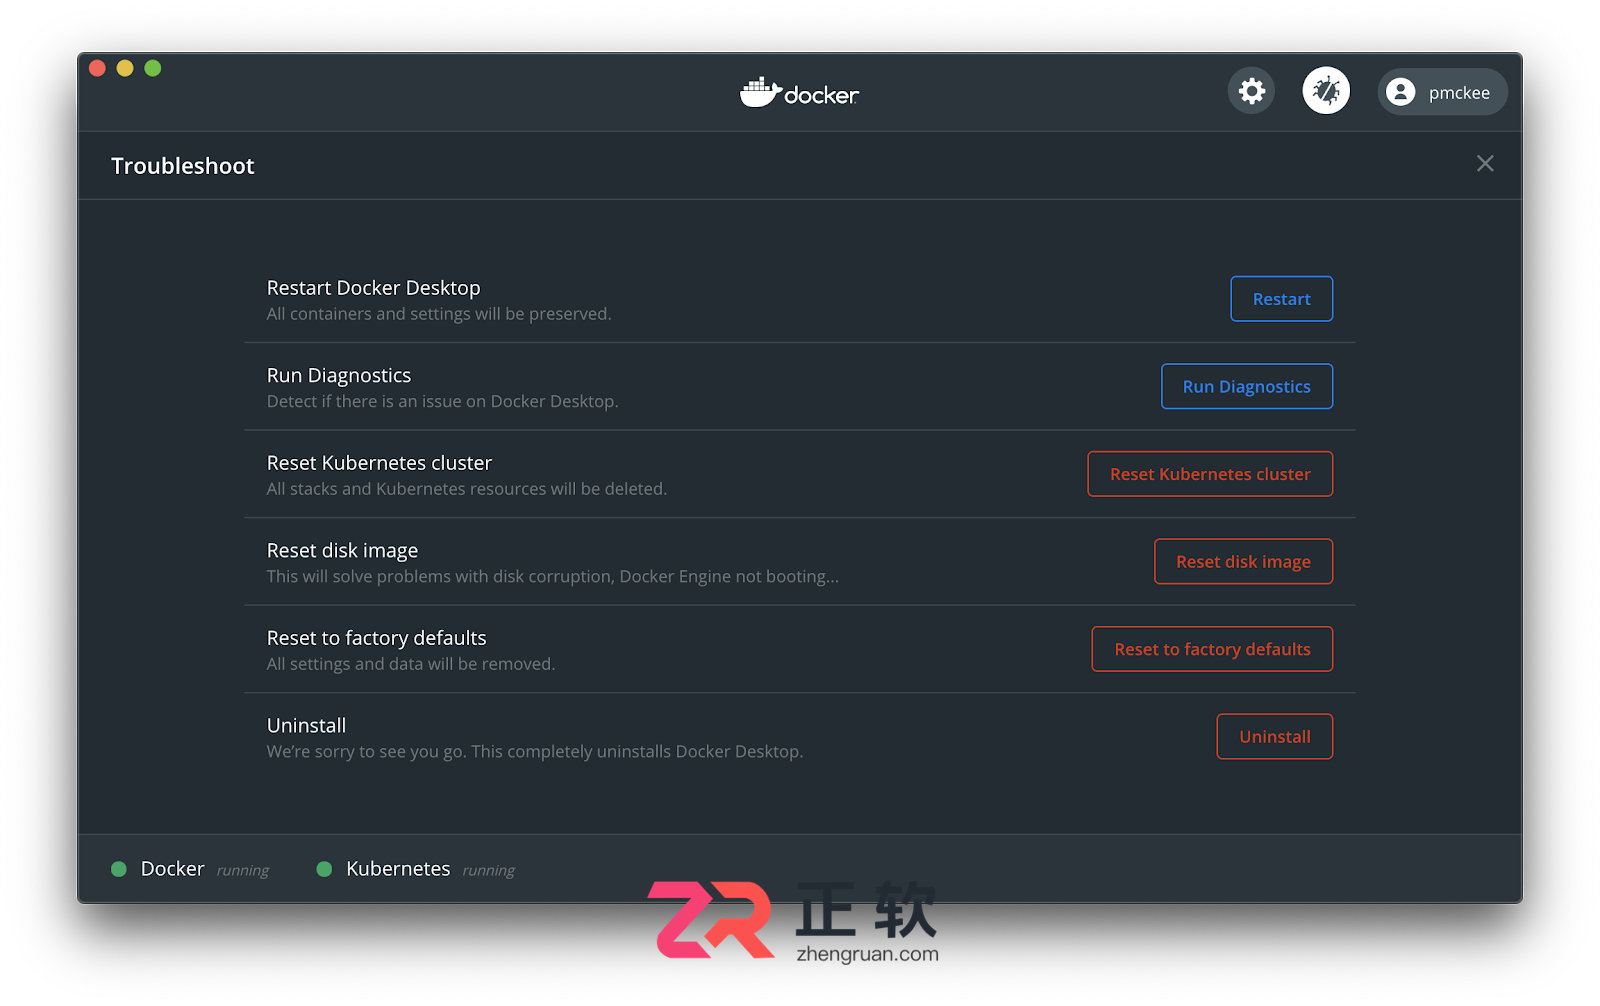
处置旧文件时,不要把 Clean up data 或恢复出厂设置当作定向清理令牌的操作:官方说明,前者会销毁本机 Docker 容器和镜像,后者会重置设置。应先确认需要处理的历史文件及其保存位置,再进行删除或脱敏。
Docker Desktop 4.99.0修复代理连接泄漏、存储卷资源占用和WSL启动故障。此前4.98.0的AF_VSOCK安全修复还要求WSL 3.0.3或更高,升级时需同时核对两个软件版本。
Browser Use 1.0.3rc1 是候选版本,修复 MCP 管道关闭、无可用浏览器时的 Chromium 回退和取消任务后的下载处理。需要显式选择该候选版,普通安装仍指向发布说明所注明的1.0.2,生产使用前应验证原有自动化流程。
LiteLLM 1.109.1 为代理稳定分支回移安全修复,限制请求体与管理员部署字段冲突。升级前应检查客户端携带的身份认证字段,区分业务元数据与真实凭据,并使用官方公钥校验容器镜像签名。
AWS API MCP Server的CVE-2026-125271影响0.2.13至1.5.0,本地自定义策略可能因操作名规范化错误失效,1.5.1已修复。远程服务及两项只读、变更确认设置不受影响,分叉代码仍需纳入修复并核对实际运行实例。
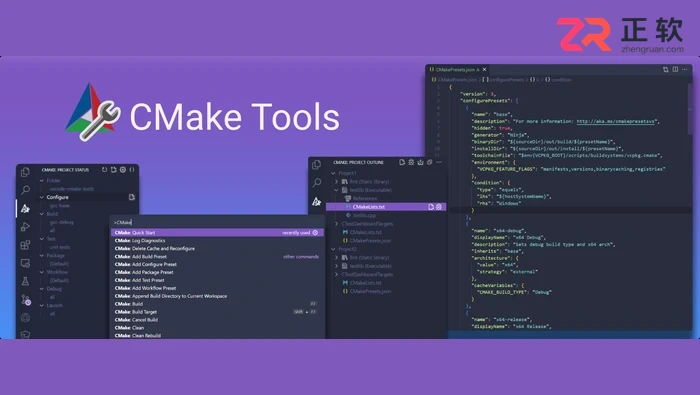
CMake Tools 1.25.10加强通过shell运行构建工具时的参数防护,将C/C++ DevTools自动安装改为条件推荐,并修复多项目测试和超长日志解析。升级应核对扩展版本、CMake路径及现有工具链,不能视为VS Code或CMake本体更新。
GitHub的Git操作与Pull Requests事件已于北京时间11月11日01:55确认恢复,PR触发的Actions曾延迟。团队应按目标提交核对PR检查和运行日志,再选择重跑范围,注意30天窗口、原提交和原触发者权限等限制。
GitHub将于12月8日起暂停多数一年无活动仓库的Dependabot告警,旧告警归档后仍可恢复。推送或手动启用会重启计时,强制安全配置与企业策略存在豁免,GitHub Enterprise Server不受此次规则影响。
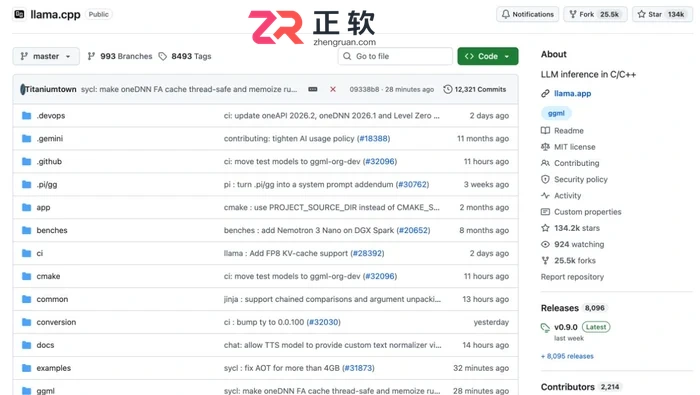
llama.cpp的v0.9.0正式版与后续预览构建分别改进FP8量化、KV缓存、多模态支持和硬件后端。升级应按模型、接口与设备条件选择,重点检查结构化输出、CUDA地址池及SYCL张量视图修复,预览包仍需回归验证。
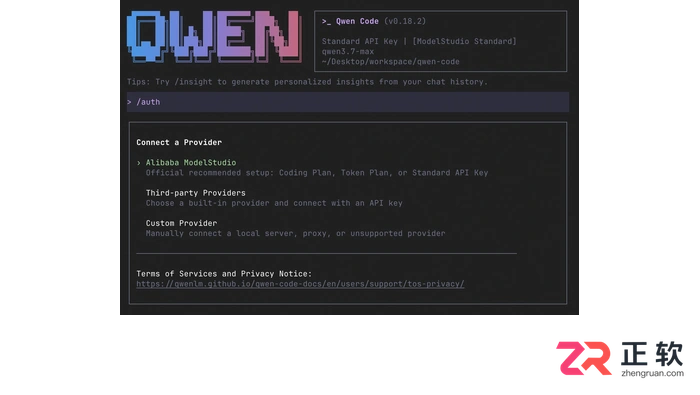
Qwen Code 0.27.2完善Web Shell渠道、审批提醒及会话工具;1.0 Preview则提供整合Qoder能力的原生预览包。现有用户应区分CLI与SDK版本,核对插件显示、Managed Agent部署条件和预览兼容性。
Copilot CLI 1.0.109稳定版新增IPv4/IPv6 CIDR规则支持,1.0.110预览系列另提供实验性密码遮罩输入并修复会话恢复及MCP解析问题。升级前应区分通道、检查沙箱是否启用,并核对远程连接的AHP要求。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



