

为什么不应该在多个网站重复使用同一个密码,撞库攻击的原理是什么?
撞库攻击利用用户重复使用密码的习惯,黑客通过泄露的账号密码批量尝试登录其他网站,一旦某个小网站密码泄露,相同密码的高价值账户也可能被攻破,因此每个网站应使用独立复杂密码并开启双重验证以提升安全。
撞库攻击利用用户重复使用密码的习惯,黑客通过泄露的账号密码批量尝试登录其他网站,一旦某个小网站密码泄露,相同密码的高价值账户也可能被攻破,因此每个网站应使用独立复杂密码并开启双重验证以提升安全。

不建议在多个网站用同一个密码,核心原因就是防范“撞库攻击”。这种攻击利用了用户重复使用密码的习惯,让黑客能用泄露的密码打开你更多的账户。
撞库攻击是怎么回事
撞库不是直接破解密码,而是“批量试密码”。黑客手里有大量从各种渠道弄来的用户名和密码组合,这些数据通常来自被攻破的网站(这叫“拖库”)。他们把这些账号密码整理成一个“字典”,然后用自动化工具,去其他网站(尤其是银行、电商、社交平台)一个个地试。
比如你在某个小论坛的账号密码被泄露了,而你在支付宝用了同样的密码,黑客就可能通过撞库,直接登录你的支付宝。整个过程就像拿一堆钥匙去试不同的锁,直到哪把能打开为止。
为什么重复密码特别危险
你的密码只要在一个地方被泄露,等于所有用这个密码的地方都暴露了。哪怕那个最初泄露的网站本身不重要,信息到了黑客手里,就会被用来攻击更有价值的目标。你自己可能都不知道哪个小网站会出事,所以不能心存侥幸。
黑客还会对原始密码做简单变形,比如改个大小写、加个数字,来提高“撞”开的成功率。就算你稍微改了点,也可能被猜到。
怎么保护自己
最有效的办法就是每个网站用独立的、复杂的密码。记不住这么多密码?用可靠的密码管理器生成并保存,既省事又安全。
给关键账户开启双重验证(2FA),比如短信验证码或身份验证器App。就算密码被撞开了,没有第二道验证,黑客也进不去。
定期关注有没有常用的服务发生数据泄露,一旦发现,立刻修改该服务及其他相似密码的账户密码。
基本上就这些,核心是别图省事,一把钥匙开所有门的风险太大。
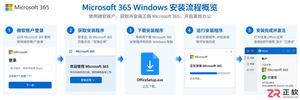
详解 Office 365 在 Windows 上的安装步骤:包括从微软账户下载官方安装包、运行安装向导、首次登录激活授权、检查更新及设置默认打开方式。涵盖个人与企业账户差异及常见安装问题处理。
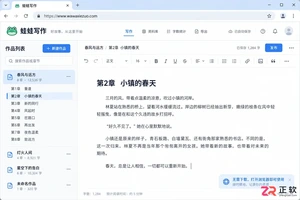
想知道蛙蛙写作有没有电脑客户端?官方推荐直接使用浏览器访问PC端,支持将网页添加为桌面应用快捷方式,实现独立窗口创作。本文介绍电脑端登录、网页应用安装步骤及手机App区别,助你高效多端同步写作。
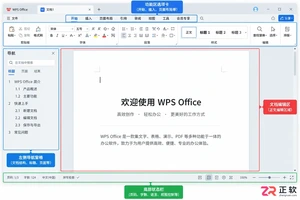
WPS Office点击没反应或闪退?本文介绍Windows环境下的高效排查方法:先结束后台残留进程,再区分是软件故障还是单个文档损坏,最后通过系统自带修复功能恢复组件。无需立即重装,保留个人数据与设置。
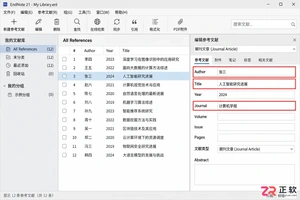
详解EndNote处理中文参考文献的全流程:从规范录入作者与题名字段,到选择GB/T或期刊专用样式,再到Word中一键更新引用列表。避免手动修改导致的格式错乱,确保中英文混排时的标点与排序准确。
PDF加水印最简单的方法是什么?PDF加水印怎么加才能防止被盗用?本文给出三种真实处理路径,说明适用场景、操作重点、常见问题与结果检查方法。
在会声会影12中去除视频底部字幕需先区分字幕类型。独立标题可直接删除轨道,内嵌硬字幕则需通过裁剪画面、添加遮罩或替换无字幕源文件处理。本文提供完整操作步骤及导出前的检查建议,确保成片质量。
在应用商店搜不到蛙蛙写作?本文详解iOS搜索核对方法、Android官方入口确认步骤及电脑浏览器网页版(wawawriter.com)直接使用技巧,助你安全获取正版创作工具。
详解Termius官方客户端的下载安装步骤,演示如何在设置中查找并切换中文界面(如版本支持)。涵盖主机添加、SSH密钥管理及SFTP文件传输的基础操作,帮助用户安全高效地管理远程服务器。
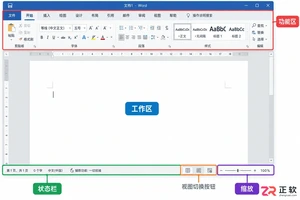
遇到Office文档打开后一片空白或内容不全?先别急着重装。本文教你通过新建文档排查问题,调整Word/Excel/PPT的视图、缩放、隐藏行列及对象可见性设置,并处理文件权限与损坏问题,快速恢复正常显示。
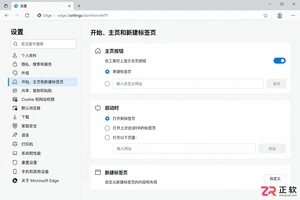
点击 Microsoft Edge 主页按钮或启动浏览器时总是跳转到不想要的网址?本文详解如何在设置中将主页按钮改为新标签页,以及删除启动时自动打开的特定页面,帮助恢复干净的浏览入口。



IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


