

Debian中JS代码如何安全
在Debian系统中编写安全的JavaScript代码需遵循多项实践:使用ES6+新语法规避安全隐患,严格验证用户输入并编码输出以防范XSS,选择成熟框架并配置内容安全策略(CSP),避免使用eval(),设置安全HTTP头,定期更新依赖,全面启用HTTPS,以及进行安全审计与自动化测试。
在Debian系统中编写安全的Ja vaScript代码,看似是个老生常谈的话题,但真正踩过坑的人都知道——安全这事,细节里全是魔鬼。今天咱们就掰开揉碎,聊聊那些真正管用的实践和准则。
1. 使用最新的Ja vaScript版本
- ES6+:现代Ja vaScript特性,比如箭头函数、模板字符串、解构赋值,不仅能提升代码可读性,还能从语言层面规避不少老语法中的安全隐患。
- 避免过时的语法:陈旧的API和写法可能本身就是漏洞的温床——能用新语法就用新语法,别给自己挖坑。
2. 输入验证和输出编码
- 验证用户输入:所有来自用户的数据,在动手处理之前必须做验证。正则表达式或其他校验方式,确保输入符合预期格式——别指望用户会按规矩来。
- 输出编码:当数据要插入HTML或Ja vaScript代码时,做适当的编码。这是防止XSS(跨站脚本攻击)的底线操作,没有商量余地。
3. 使用安全的库和框架
- 选择成熟的库:React、Vue.js这类经过海量场景验证的框架,社区成熟,安全修复也及时。用它们比从头造轮子靠谱得多。
- 避免不安全的库:有些库虽然功能不错,但已知漏洞像筛子一样,能避开就避开。选库之前,花几分钟查查它的安全历史,值。
4. 内容安全策略(CSP)
- 配置CSP:Content Security Policy可以白名单化页面能加载的资源——相当于给浏览器上了一道保险,有效拦截XSS攻击。一个经典的配置示例:
5. 避免使用eval()
- 这条几乎可以写入JS开发的“十诫”:不用
eval()。它会把任何字符串当作代码执行——攻击者只要控制住输入,就等于拿到了整个页面的控制权。有替代方案?很多,找找看。
6. 使用安全的HTTP头
- 像
X-Content-Type-Options、X-Frame-Options、Strict-Transport-Security这些HTTP头,看似不起眼,却能在浏览器层面阻断许多常见的攻击手法。配置起来不费事,效果却很明显。
7. 定期更新依赖
- 项目依赖的第三方库,隔一段时间就会爆出漏洞。保持更新不是可选项,而是必须项。建议养成习惯,每次发布前用工具扫描一下依赖中的已知漏洞。
8. 使用HTTPS
- 所有数据传输都要走HTTPS——没有例外。这能防止中间人攻击,避免数据在传输过程中被篡改或窃听。配置证书没那么难,别再用HTTP糊弄了。
9. 错误处理
- 优雅地处理错误,不要把堆栈信息、数据库细节、路径等敏感内容直接抛给用户。错误信息给用户看,尽量友好且无信息泄漏;详细日志留给开发者自己查。
10. 安全审计和测试
- 代码审计:定期请人或自己动手,一行一行翻代码,找潜在安全问题。这活儿虽然枯燥,但往往能发现自动化工具漏掉的大坑。
- 自动化测试:像OWASP ZAP、Burp Suite这类工具,能帮你扫描常见漏洞。把它们集成到CI/CD流程里,让每次提交都过一遍安全筛。
示例代码
下面是一个输入验证和输出编码的简单示例,把思路落地成代码:
// 输入验证function validateInput(input) {const regex = /^[a-zA-Z0-9]+$/;return regex.test(input);}// 输出编码function encodeOutput(output) {return output.replace(/&/g, '&') .replace(//g, '>') .replace(/"/g, '"') .replace(/'/g, ''');}// 示例使用const userInput = document.getElementById('userInput').value;if (validateInput(userInput)) {const safeOutput = encodeOutput(userInput);document.getElementById('output').textContent = safeOutput;} else {document.getElementById('output').textContent = 'Invalid input';}把这些最佳实践融入日常开发,在Debian系统下写出安全的Ja vaScript代码,其实没那么玄乎——关键是把每一道防线都当成习惯。工程师的尊严,往往就藏在这些细节里。
针对大数据工程场景,系统对比Java、Scala与Python在执行性能、生态结合、开发效率和维护成本上的核心差异,给出清晰的架构选型依据与落地方案。
深入解析Java常量命名标准、大写下划线语义规则,剖析接口常量反模式的危害与本质原因,并提供枚举、不可实例化常量工具类等工业级最佳替代方案。
针对C语言常见的段错误(Segmentation fault)问题,详细剖析内存非法访问根因,提供结合GDB、Core Dump与AddressSanitizer的标准化排查解决步骤与预防方法。
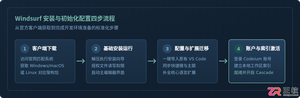
本文提供全面的Windsurf开发工具安装与使用详细教程,覆盖客户端下载安装、环境配置与VS Code插件迁移、Cascade核心协作中枢使用技巧、Chat与Write双模式实战及高效开发规范。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
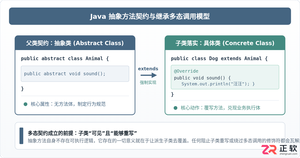
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。
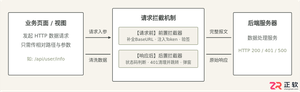
详细讲解uni-app中网络请求拦截的配置方法与实现路径,包含uni.addInterceptor原生API拦截与Promise二次封装方案、Token注入、全局错误处理及踩坑提醒。
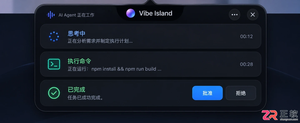
Vibe Island支持独立于macOS系统的语言设置。本文详解如何在Settings > General中将界面切换为简体中文,并验证Agent会话、审批按钮等核心功能的中文显示效果。




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


