

Ubuntu中Java安全设置怎么调整
在Ubuntu系统中调整Java安全设置需确认安装并配置环境变量,编辑java.security文件禁用弱加密算法,创建自定义策略文件,启动时通过参数指定安全策略,使用keytool管理密钥库,配合系统更新与防火墙强化整体安全,最后验证配置生效。
1. 确认Ja va安装与环境准备
先检查系统里有没有装Ja va,直接跑 ja va -version 看看版本。如果没装,通过Ubuntu包管理器装OpenJDK就行,推荐用这个:
sudo apt update
sudo apt install openjdk-11-jdk
# 根据需求选择版本(如openjdk-8-jdk、openjdk-17-jdk)
装完之后,用 echo $JA VA_HOME 确认一下 JA VA_HOME 环境变量是不是指向正确的Ja va安装路径,通常路径是 /usr/lib/jvm/ja va-。
2. 修改系统级Ja va安全策略文件
Ja va的安全策略文件藏在 $JA VA_HOME/lib/security/ja va.security 里(比如 /usr/lib/jvm/ja va-11-openjdk-amd64/lib/security/ja va.security),直接编辑这个文件就能调整全局安全设置。几个常见的配置项:
- 禁用弱加密算法:找到
jdk.certpath.disabledAlgorithms参数,改成jdk.certpath.disabledAlgorithms=MD2, MD5, RSA keySize < 2048, DSA keySize < 2048,这样就把MD2/MD5哈希算法以及短密钥的RSA/DSA都禁用了; - 调整安全级别:找到
security.level参数,设为HIGH(严格模式,权限限制更多)或MEDIUM(默认模式,平衡安全与兼容性)。
3. 创建自定义策略文件(推荐)
为了避免影响系统全局配置,最好为特定Ja va应用单独搞一个策略文件,比如 /path/to/myapp.policy。用文本编辑器创建:
sudo nano /home/user/myapp.policy然后写入权限规则,比如下面这个例子允许应用读取 /tmp 目录、监听本地1024-65535端口:
grant codeBase "file:/home/user/myapp/-" {
    permission ja va.io.FilePermission "/tmp/*", "read,write";
    permission ja va.net.SocketPermission "localhost:1024-", "listen,accept";
};
注意 codeBase 要指向应用的实际路径,比如JAR文件所在的目录。
4. 启动应用时指定策略文件
通过命令行参数把自定义策略文件塞给Ja va应用,有两种方式:
- 命令行指定:
其中ja va -Dja va.security.manager -Dja va.security.policy=/home/user/myapp.policy -jar /home/user/myapp.jar-Dja va.security.manager启用安全管理器,-Dja va.security.policy指定策略文件路径; - 代码中设置(不推荐,灵活性差):在应用代码里加一句
System.setProperty("ja va.security.policy", "/home/user/myapp.policy")。
5. 使用keytool管理密钥库(可选但重要)
如果应用涉及SSL/TLS或数字签名,就得用 keytool 来管理密钥和证书。常见操作:
- 查看密钥库内容:
输入密钥库密码就能看到所有条目;keytool -list -v -keystore /path/to/keystore.jks - 生成密钥对:
按提示输入姓名、组织、密码等信息。keytool -genkeypair -alias mydomain -keyalg RSA -keystore /path/to/keystore.jks -keysize 2048
6. 强化系统级安全
光调Ja va还不够,得跟系统安全措施配合起来,整体安全性才能上去:
- 保持系统和Ja va更新:定期跑
sudo apt update && sudo apt upgrade,装最新的Ja va安全补丁; - 配置防火墙:用UFW限制入站端口,只开放应用需要的端口,比如8080:
sudo ufw allow 8080/tcp sudo ufw enable - 禁用SSH root登录:编辑
/etc/ssh/sshd_config,把PermitRootLogin设为no,并且用密钥认证替代密码认证。
7. 验证配置有效性
启动Ja va应用之后,怎么确认安全策略生效了?两种方法:
- 查看日志:检查应用日志(比如
/var/log/syslog或应用自身日志),看有没有权限拒绝的错误信息; - 调试模式:加上
-Dja va.security.debug=all参数启动应用,会输出详细的安全决策过程:
日志里会显示权限检查的每一步结果。ja va -Dja va.security.manager -Dja va.security.policy=/home/user/myapp.policy -Dja va.security.debug=all -jar /home/user/myapp.jar
针对大数据工程场景,系统对比Java、Scala与Python在执行性能、生态结合、开发效率和维护成本上的核心差异,给出清晰的架构选型依据与落地方案。
深入解析Java常量命名标准、大写下划线语义规则,剖析接口常量反模式的危害与本质原因,并提供枚举、不可实例化常量工具类等工业级最佳替代方案。
针对C语言常见的段错误(Segmentation fault)问题,详细剖析内存非法访问根因,提供结合GDB、Core Dump与AddressSanitizer的标准化排查解决步骤与预防方法。
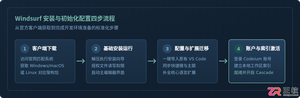
本文提供全面的Windsurf开发工具安装与使用详细教程,覆盖客户端下载安装、环境配置与VS Code插件迁移、Cascade核心协作中枢使用技巧、Chat与Write双模式实战及高效开发规范。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
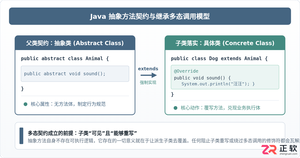
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。
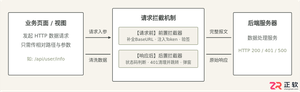
详细讲解uni-app中网络请求拦截的配置方法与实现路径,包含uni.addInterceptor原生API拦截与Promise二次封装方案、Token注入、全局错误处理及踩坑提醒。
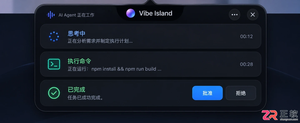
Vibe Island支持独立于macOS系统的语言设置。本文详解如何在Settings > General中将界面切换为简体中文,并验证Agent会话、审批按钮等核心功能的中文显示效果。




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


