

数据采集场景下原生出口IP的路由接入与运维实践
做数据采集的人,大多都碰到过这种突发状况:代码没动,逻辑也没改,结果采集成功率却一下子从 95% 掉到 40%。顺着排查一圈,最后往往会发现,问题不在程序本身,而是出口 IP 被“重点照顾”了。现在的数据源服务,对来源 IP 的校验只会越来越严——fraud score 高的会被拦,机房段的会被拦,
做数据采集的人,大多都碰到过这种突发状况:代码没动,逻辑也没改,结果采集成功率却一下子从 95% 掉到 40%。顺着排查一圈,最后往往会发现,问题不在程序本身,而是出口 IP 被“重点照顾”了。现在的数据源服务,对来源 IP 的校验只会越来越严——fraud score 高的会被拦,机房段的会被拦,短时间内地址频繁切换的,同样逃不过拦截。说到底,出口 IP 的质量,基本就决定了采集任务到底能不能跑得稳、反赌。
这篇文章整理一下我们在数据采集项目中接入原生出口 IP 的实践,重点讲 OS 层隧道接入、Python 采集代码配置、IP 质量验证和长期监控。
一、为什么数据采集要用原生 IP
先厘清三种常见出口 IP 类型的区别:
很多数据源通过 ASN 判断来源是"真实用户"还是"机器流量"。数据中心 IP 的 ASN 一查就是 AWS/GCP,直接被归到"非真实用户"桶里,轻则限速、重则拒绝。原生 IP 的 ASN 归属是真实住宅运营商,在数据源看来和普通用户无异,采集成功率自然高得多。
二、OS 层接入:WireGuard 隧道 + 策略路由
静态 ISP 专线最干净的接入方式是在 OS 层建隧道,通过策略路由把采集进程的流量导到隧道接口。Python 代码不需要任何特殊配置,正常发请求就行,路由表负责把流量送到正确的出口。
2.1 WireGuard 隧道配置
# /etc/wireguard/wg0.conf
[Interface]
PrivateKey = <客户端私钥>
Address = 10.0.0.2/32
Table = off          # 关闭自动路由,手动管理策略路由

[Peer]
PublicKey = <服务商公钥>
Endpoint = 服务商网关地址:51820
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 25
Table = off 这行很关键。WireGuard 默认会根据 AllowedIPs 自动添加路由规则,但我们需要精细控制哪些流量走隧道、哪些走默认路由,所以关掉自动路由,后面用 ip rule 手动管理。
# 启动隧道
wg-quick up wg0

# 验证隧道状态(应显示 latest handshake 和 transfer 数据)
wg show wg0
2.2 策略路由:只把采集流量导到隧道
不是所有流量都需要走隧道——SSH 管理通道、系统更新等应该走默认路由。通过 iptables 标记 + 策略路由,只把采集进程的流量导到 wg0:
# 1. 创建专用路由表
echo "100 isp_exit" >> /etc/iproute2/rt_tables

# 2. 策略规则:带 fwmark 1 的包走 isp_exit 表
ip rule add fwmark 1 table isp_exit

# 3. isp_exit 表的默认路由指向 wg0 隧道
ip route add default dev wg0 table isp_exit

# 4. 创建专用用户(隔离采集进程身份)
useradd -r -s /bin/false collector

# 5. 用 iptables 按 UID 标记采集进程的出站流量
iptables -t mangle -A OUTPUT -m owner --uid-owner collector -j MARK --set-mark 1

# 6. 采集进程用 collector 用户运行
sudo -u collector python3 collect.py
这套配置的关键,就在于按 UID 来识别流量身份:只有 collector 用户发起的出站请求,才会被打上 fwmark 1,并切到 isp_exit 路由表,通过 wg0 隧道发出;其余进程,比如 SSH、cron、系统更新,都不会被牵连,仍然照常走默认路由。真要排查问题,直接执行 sudo -u collector curl ifconfig.me,就能很快确认采集流量到底是从哪个出口出去的。
2.3 验证出口 IP
# 验证 collector 用户的出口 IP(应显示专线 IP)
sudo -u collector curl -s https://api.ipify.org

# 验证默认用户的出口 IP(应显示本机默认 IP)
curl -s https://api.ipify.org

# 两个 IP 不同,说明策略路由生效
Python 采集代码不需要任何网关配置,直接发请求即可——OS 层路由已经把流量导向隧道了:
import requests

# OS 层已配置策略路由,采集进程流量自动走 wg0 隧道
session = requests.Session()
session.headers.update({
    "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) "
                  "AppleWebKit/537.36 (KHTML, like Gecko) "
                  "Chrome/120.0.0.0 Safari/537.36",
})

resp = session.get("https://api.ipify.org?format=json")
print(f"当前出口 IP: {resp.json()['ip']}")
# 应显示专线 IP,而非本机默认 IP
三、Python 采集代码实践
3.1 连接池配置
数据采集是高频次持续性请求,不复用连接的话每次都要 DNS 解析 + TCP 握手 + TLS 协商,延迟和资源消耗大幅增加。
from requests.adapters import HTTPAdapter
from urllib3.util.retry import Retry

adapter = HTTPAdapter(
    pool_connections=20,
    pool_maxsize=50,
    max_retries=Retry(
        total=3,
        backoff_factor=0.5,   # 退避: 0.5s, 1s, 2s
        status_forcelist=[429, 500, 502, 503, 504],
    ),
)
session.mount("http://", adapter)
session.mount("https://", adapter)
pool_maxsize 要和并发线程数匹配。如果 10 个线程并发采集,但 pool_maxsize=5,超出的请求会新建临时连接,连接池等于没配。一般设为并发数的 1.5 倍比较稳妥。
3.2 异步采集:httpx
大规模采集用异步 IO 能显著提升吞吐量:
import httpx
import asyncio

async def fetch(client, url):
    try:
        resp = await client.get(url, timeout=30)
        return resp.status_code, resp.text
    except httpx.HTTPError as e:
        return None, str(e)

async def main():
    async with httpx.AsyncClient(
        limits=httpx.Limits(
            max_connections=50,
            max_keepalive_connections=20,
            keepalive_expiry=30,
        ),
        timeout=httpx.Timeout(30.0),
    ) as client:
        urls = ["https://api.ipify.org?format=json"] * 10
        tasks = [fetch(client, url) for url in urls]
        results = await asyncio.gather(*tasks)
        for status, text in results:
            print(f"状态: {status}, 响应: {text[:50]}")

asyncio.run(main())
keepalive_expiry 要注意——它控制连接在池中的存活时间。设得太短(比如 5 秒),而数据源的 idle timeout 是 60 秒,连接会在对端还没断的时候就被回收,导致频繁重建。一般设 30 秒,或对齐数据源的 Keep-Alive: timeout 值。
3.3 重试与 429 处理
import time

def fetch_with_rate_limit(session, url, max_attempts=3):
    """带 Retry-After 感知的限速重试"""
    for attempt in range(max_attempts):
        resp = session.get(url, timeout=30)
        if resp.status_code == 429:
            wait = int(resp.headers.get("Retry-After", 60))
            print(f"被限速,等待 {wait}s 后重试(第 {attempt+1} 次)...")
            time.sleep(wait)
            continue
        return resp
    return resp
429 单独处理是因为很多数据源通过 Retry-After 头告诉你该等多久,照做比盲猜退避时间精准得多。
四、出口 IP 质量验证
接入后不能只看"能通"就行,需要三维度系统性验证:
import requests

def verify_ip_quality(ip):
    """三维度验证出口 IP 质量"""
    print(f"n=== 出口 IP 质量验证: {ip} ===n")

    # 维度 1: scamalytics 欺诈评分(网页手动查)
    print("[1] scamalytics 欺诈评分")
    print(f"    查询地址: https://scamalytics.com/ip/{ip}")
    print(f"    合格标准: fraud score < 25")

    # 维度 2: ping0 IP 类型(网页手动查)
    print(f"n[2] ping0 IP 类型")
    print(f"    查询地址: https://ping0.cc/ip/{ip}")
    print(f"    合格标准: 显示 native(非 hosting)")

    # 维度 3: ipinfo ASN 归属(API 自动查)
    try:
        info = requests.get(f"https://ipinfo.io/{ip}/json").json()
        org = info.get("org", "N/A")
        country = info.get("country", "N/A")
        print(f"n[3] ipinfo ASN 归属")
        print(f"    ASN: {org}")
        print(f"    地区: {country}")
        print(f"    合格标准: 归属真实住宅运营商(非云厂商)")
    except Exception as e:
        print(f"n[3] ipinfo 查询失败: {e}")

# 使用:OS 层路由已生效,直接请求即为专线出口
ip = requests.get("https://api.ipify.org?format=json").json()["ip"]
verify_ip_quality(ip)
三条硬标准:fraud score < 25、类型显示 native、ASN 归属真实运营商。三条全过才算合格。很多人栽在"服务商宣传住宅 IP,实际 ASN 一查是机房段"这一步——所以接入之前先验再说。
五、监控与告警
长期运行的采集任务需要监控几个关键指标:
出口 IP 漂移巡检(bash + cron):
#!/bin/bash
# exit_ip_check.sh - 出口 IP 漂移巡检
# crontab: */10 * * * * /path/to/exit_ip_check.sh

EXPECTED_IP="203.0.113.45"
LOG="/var/log/exit_ip_check.log"
ALERT="ops@example.com"

# 用 collector 用户检测出口 IP(走隧道)
CURRENT_IP=$(sudo -u collector curl -s https://api.ipify.org 2>/dev/null)
TS=$(date "+%Y-%m-%d %H:%M:%S")

if [ -z "$CURRENT_IP" ]; then
    echo "$TS [ERROR] 出口不可达,隧道可能断开" >> "$LOG"
    echo "出口巡检异常:隧道不可达" | mail -s "出口告警" "$ALERT"
elif [ "$CURRENT_IP" != "$EXPECTED_IP" ]; then
    echo "$TS [WARN] 出口漂移!预期: $EXPECTED_IP 实际: $CURRENT_IP" >> "$LOG"
    echo "出口漂移:预期 $EXPECTED_IP 实际 $CURRENT_IP" | mail -s "出口告警" "$ALERT"
else
    echo "$TS [OK] 出口正常: $CURRENT_IP" >> "$LOG"
fi
**采集成功率监控(Python):**
"""滑动窗口采集成功率监控"""
def __init__(self, window_size=100):
self.results = deque(maxlen=window_size)
def record(self, success):
self.results.append(1 if success else 0)
def success_rate(self):
if not self.results:
return 0.0
return sum(self.results) / len(self.results) * 100
def check_alert(self, threshold=80):
rate = self.success_rate()
if rate < threshold and len(self.results) >= 20:
print(f"[告警] 采集成功率 {rate:.1f}% 低于阈值 {threshold}%")
return True
return False使用
monitor = CollectionMonitor(window_size=100)
for url in url_list:
    try:
        resp = session.get(url, timeout=30)
        monitor.record(resp.status_code == 200)
    except Exception:
        monitor.record(False)

    if monitor.check_alert(threshold=80):
        # 优先查出口 IP 是否漂移
        current_ip = session.get("https://api.ipify.org").json()["ip"]
        print(f"当前出口 IP: {current_ip},请检查是否漂移")
        break
成功率掉下来时,第一反应不应是改代码,而是查出口 IP 有没有漂——这是实际运维中总结的排查优先级。固定出口如果突然变了,说明上游线路出了问题,改代码没用。
六、常见问题
Q:WireGuard 隧道断了怎么办?
wg-quick down wg0 && wg-quick up wg0 重连。如果频繁断,检查 PersistentKeepalive = 25 是否配置——这个参数保持 NAT 映射不超时。也可以用 systemd 配置自动重连:
# 开机自启 + 断线自动拉起
systemctl enable wg-quick@wg0
systemctl restart wg-quick@wg0
Q:一条固定 IP 够用吗?
取决于采集规模。单条 IP 承受能力有限,高频采集建议按数据源分组分配不同 IP。比如从 3 个数据源采集,每个源分配 1-2 条固定 IP,通过不同隧道接口(wg0、wg1、wg2)和对应的策略路由分流。
Q:出口 IP 突然变了怎么办?
固定专线 IP 不应该变——变了说明出口在漂移。先 wg show 检查隧道状态,再 sudo -u collector curl ifconfig.me 确认出口 IP。如果隧道正常但 IP 变了,联系服务商排查。
Q:原生 IP 和广播 IP 怎么区分?
看 ASN 归属和 IP 地理位置是否一致。原生 IP 的 ASN 归属和 IP 地理位置在同一国家/地区(比如美国 IP 归属 Comcast);广播 IP 的 ASN 可能归属其他国家或运营商,通过 BGP 广播过来。ping0.cc 能直接显示类型,原生显示 native,广播可能显示 broadcast 或归属异常。
七、相关工具与资源
文中用到的工具和资源汇总:
出口 IP 选型方面,拿到 IP 后先用上面三个工具自己跑一遍,ASN 是不是真实运营商、fraud score 过不过 25,验过再决定。
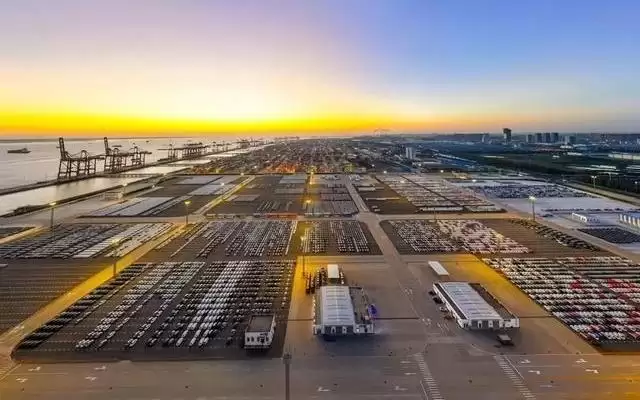
今年一月至五月,中国品牌乘用车市场占有率首次突破百分之七十,达到百分之七十一,五月单月更升至百分之七十五。同期汽车出口总量四百零五点九万辆,其中新能源汽车占比百分之四十五,预计上半年出口量将接近五百万辆。
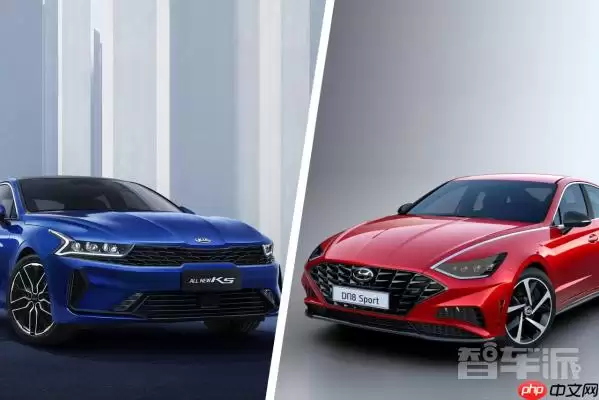
2025年度韩国整车出口额达719.91亿美元,同比增长了1.7%,创下历史新高。其中,对美出口下降了10.8%,而对欧盟和亚洲出口分别增长20.1%和31.9%。新能源汽车出口量87.45万辆,增长了17.7%;韩国国内纯电动车销量首次突破20万辆大关,同比增长52%。
在国际贸易中,出口箱单发票的盖章是一项至关重要的环节,它直接关系到货物的顺利出口以及相关手续的合规性。以下为您详细介绍出口箱单发票盖章指南。明确盖章主体首要之事,是明确盖章的主体。通常而言,箱单发票应由出口企业加盖公章或发票专用章。公章具备最高的法律效力,代表着企业的正式认同;发票专用章则专门应用于
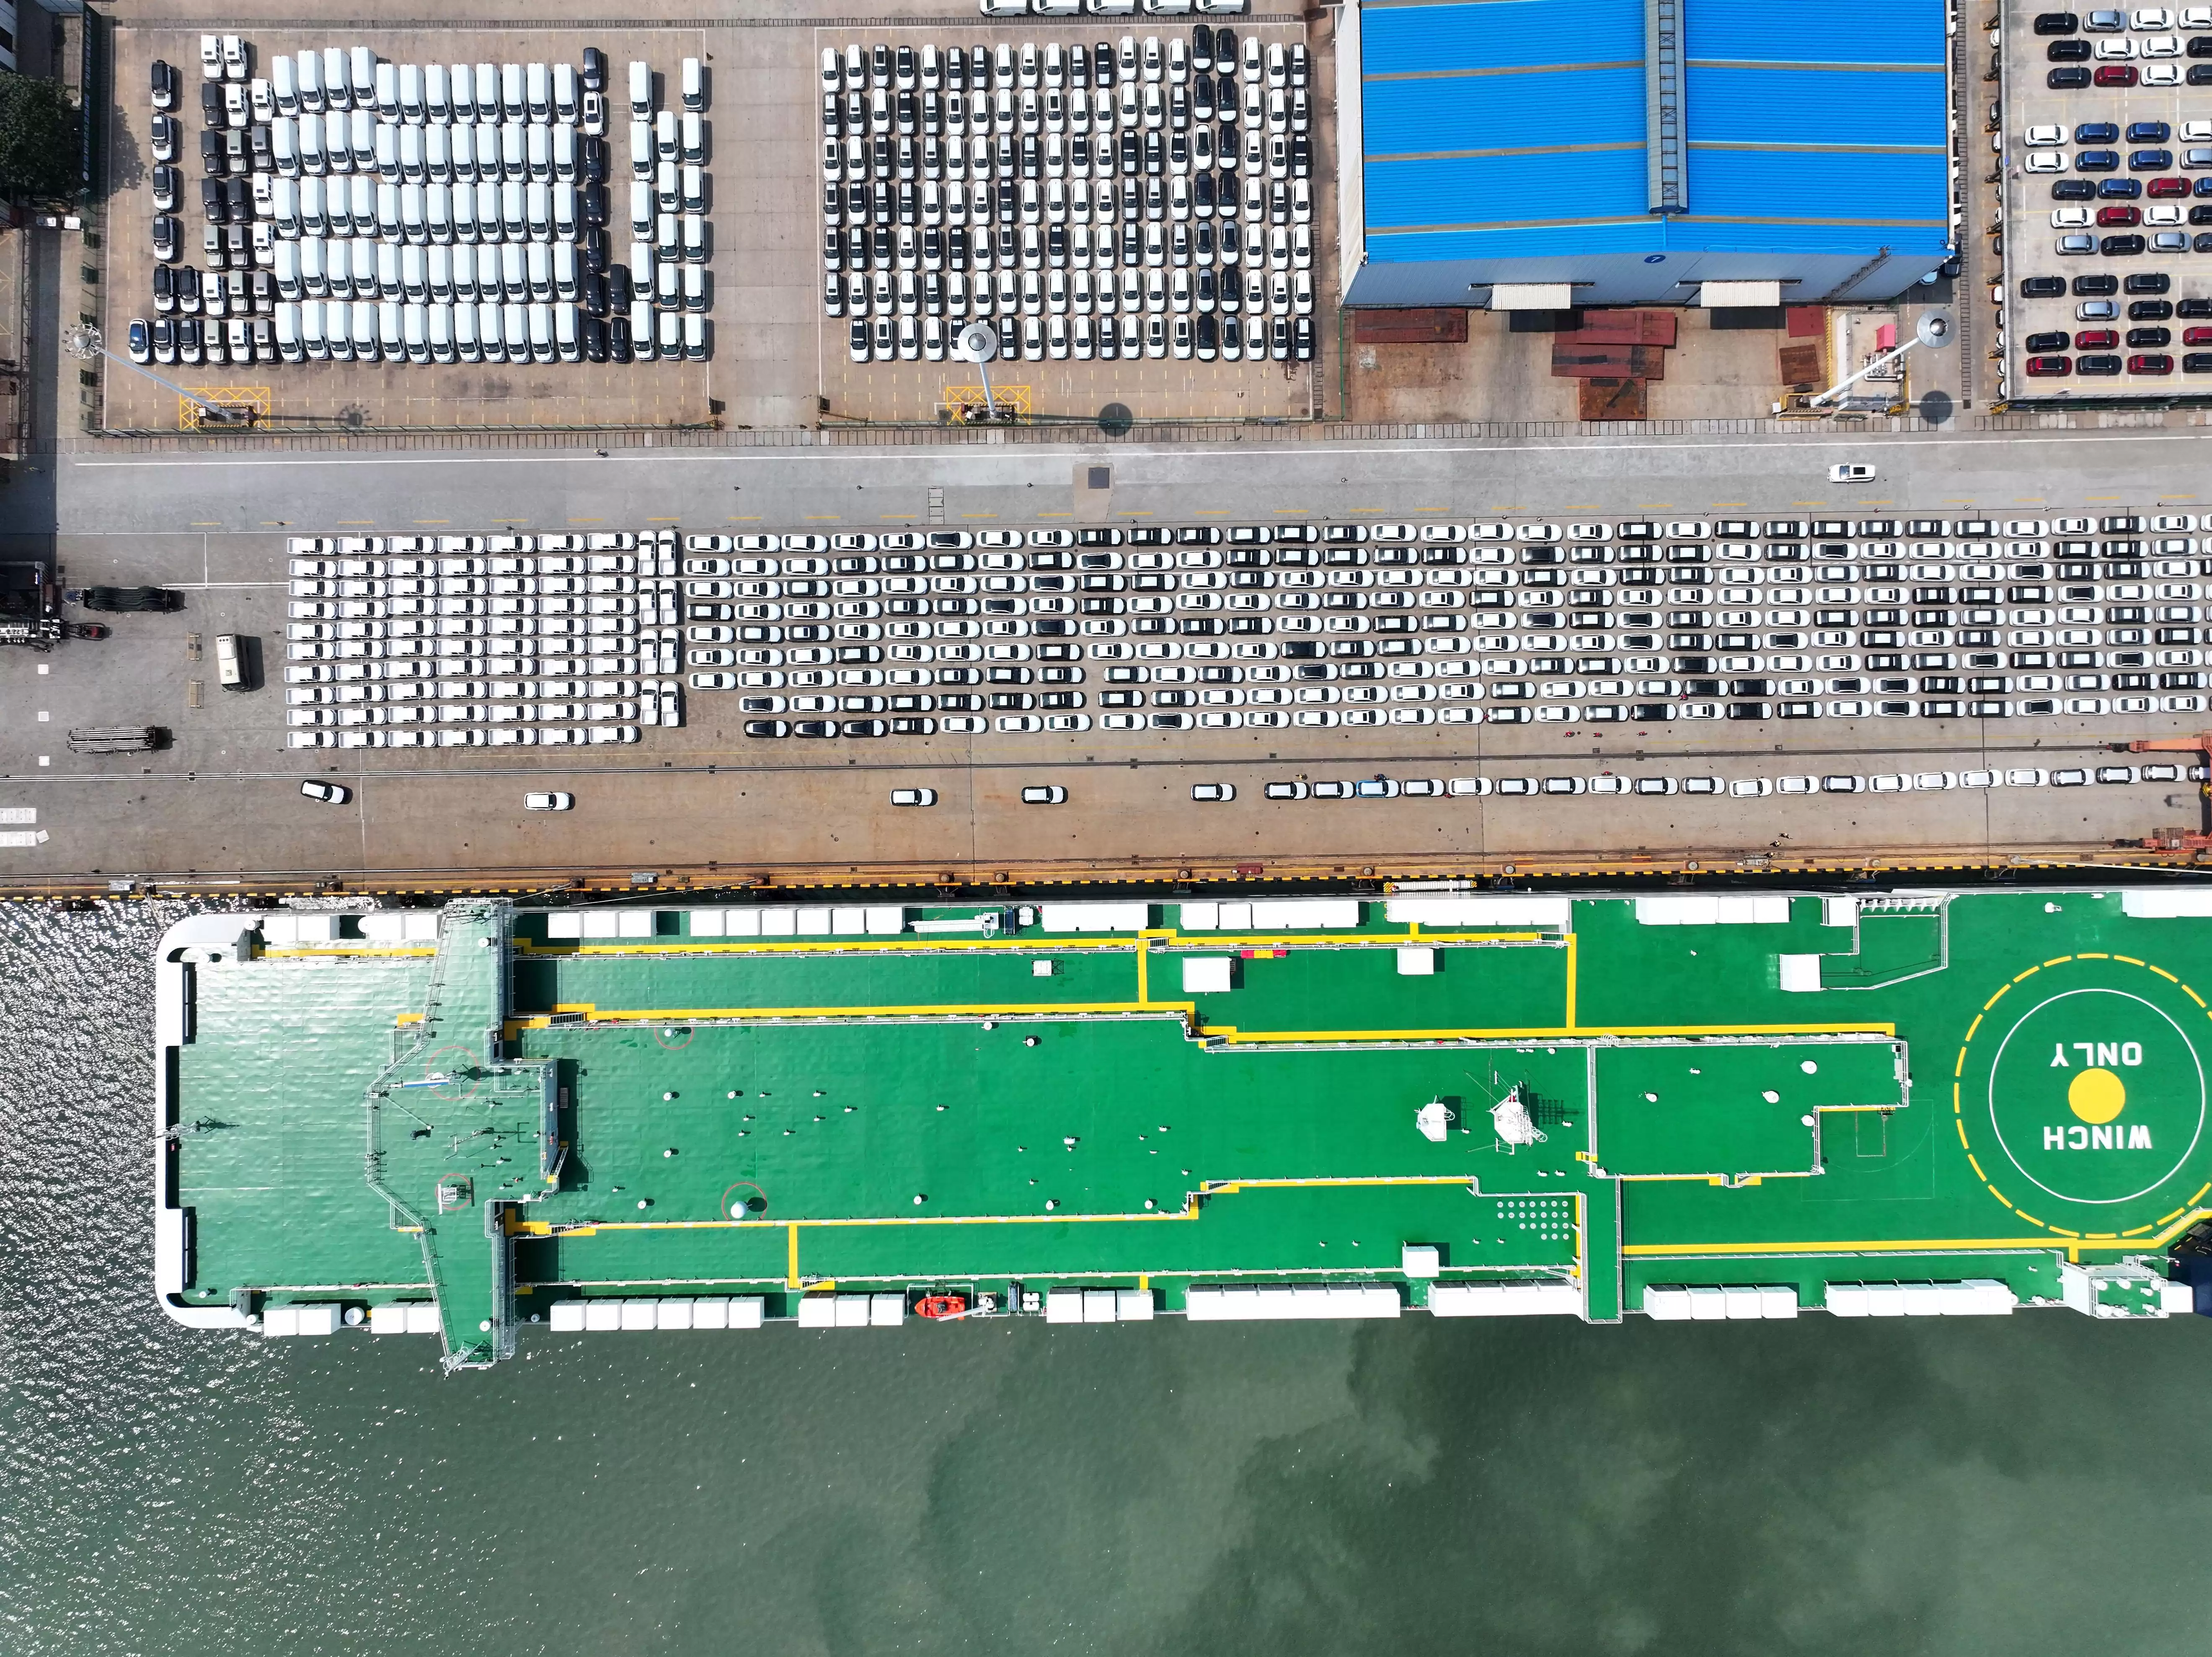
艾睿铂预测,2026年中国汽车出口将达1000万辆,为日本年出口量2.5倍。今年前5月出口405万辆,同比增63%,其中新能源车出口增1.1倍。国内销量或降至2460万辆,车企加速欧洲布局并推进本土化生产。
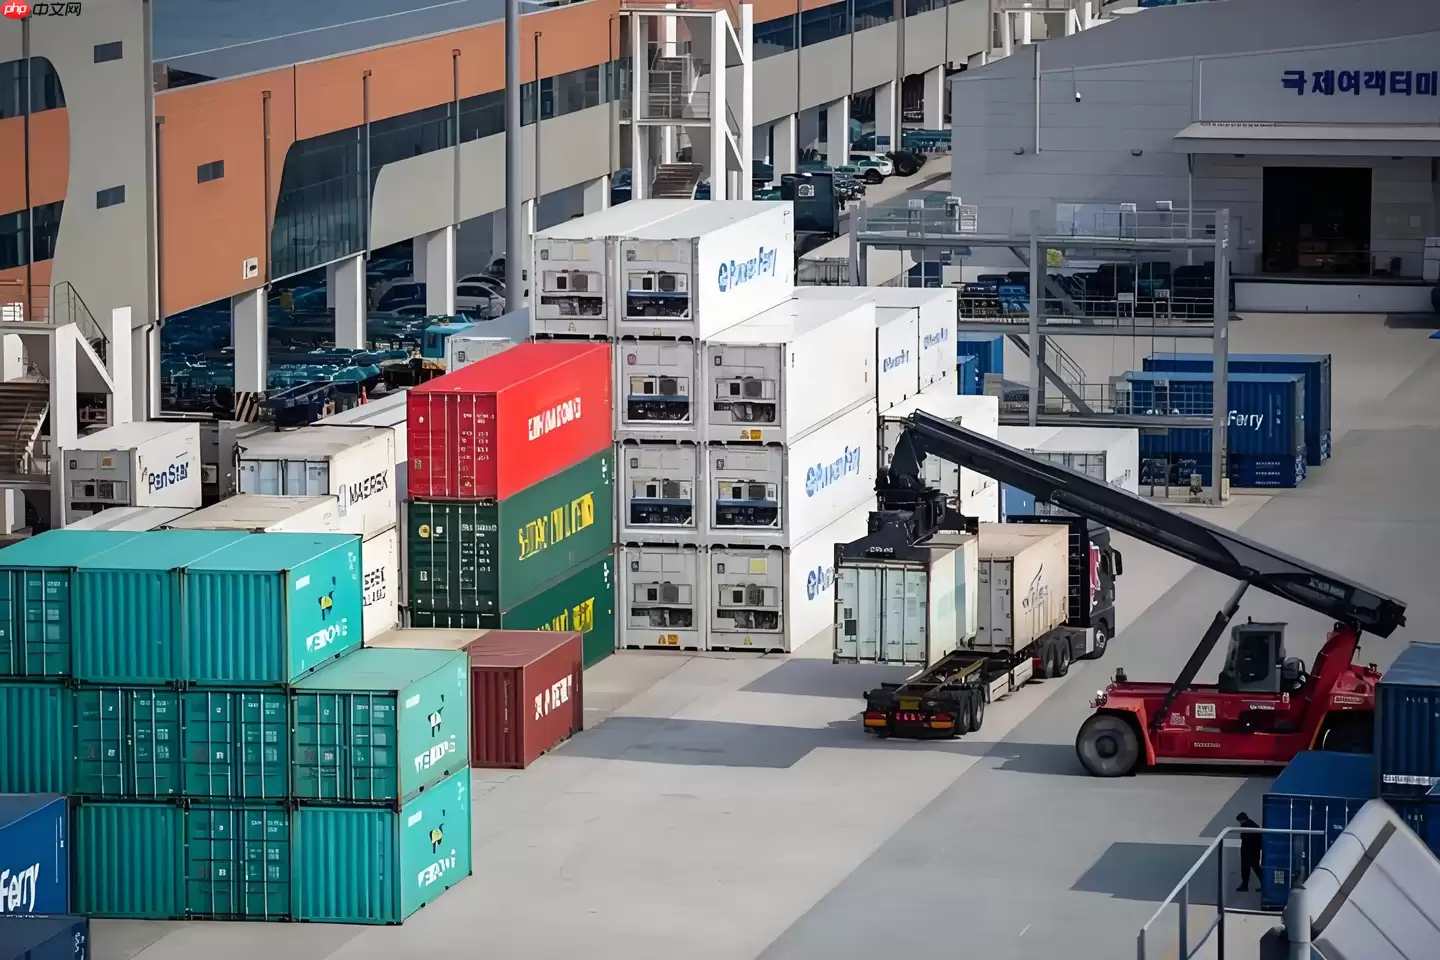
韩国6月出口额达1022.5亿美元,同比增长70.9%,首次突破单月千亿美元大关,创历史新高。半导体出口448.2亿美元,同比暴涨199.5%,亦刷新纪录。贸易顺差361.5亿美元,同样创下新高。上半年累计出口4967亿美元,同比增长48.4%。
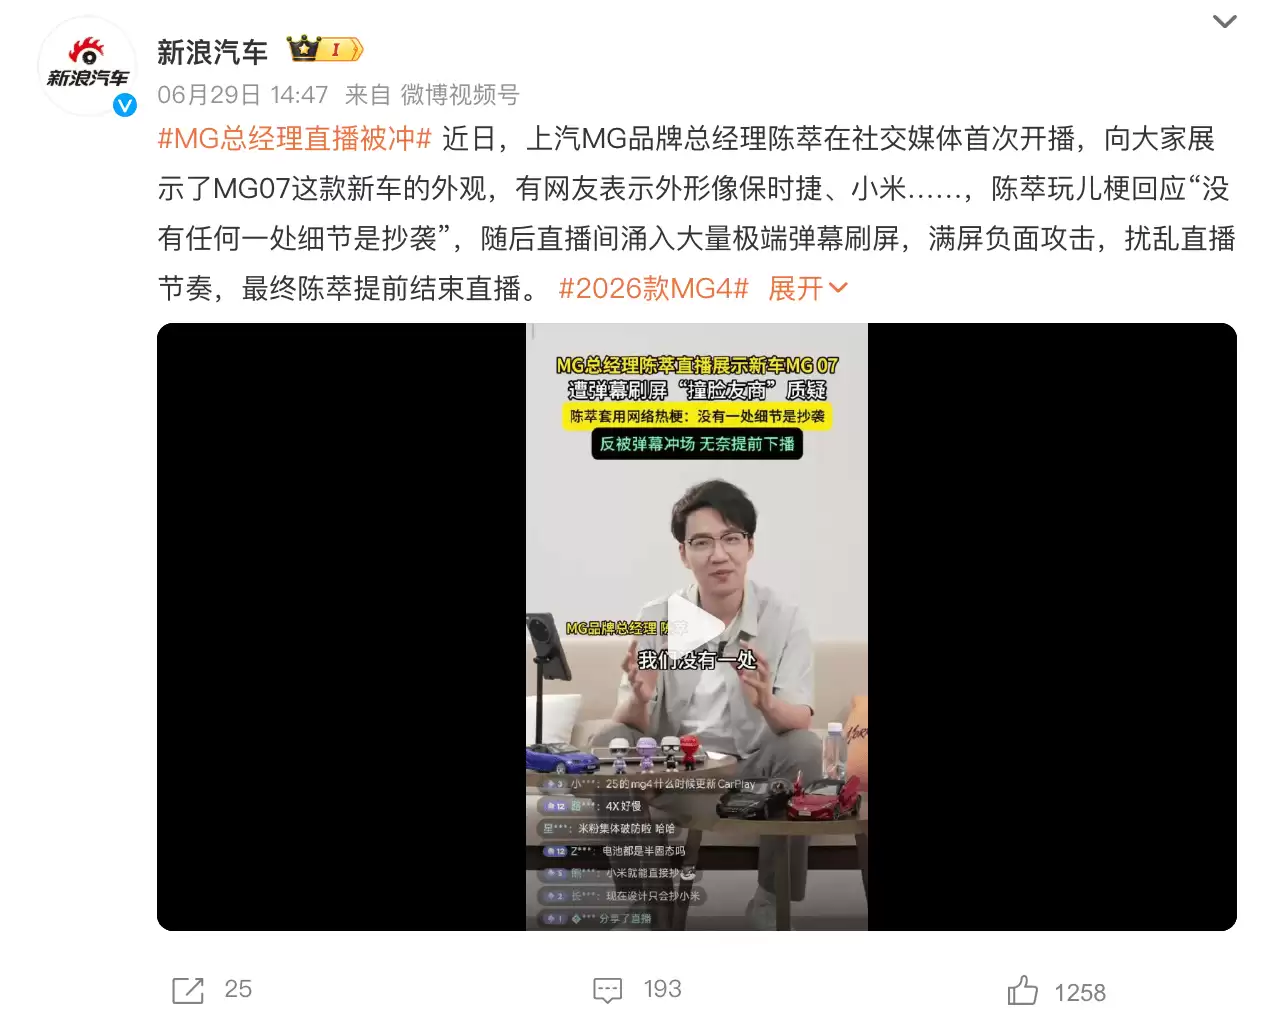
MG07直播因外观被指抄袭小米SU7,引发网友大量调侃。品牌方自证清白反令争议升级。分析指出,MG成为情绪出口,折射出行业设计同质化与舆论双标现象,传统车企在流量时代面临转型困境。
中国对钨实施出口管制导致日本六氟化钨供应紧张,日本关东电化等企业面临断供危机。日本转而从美国大量进口钨废料并加大回收投资。韩国六氟化钨供应商填补市场缺口,产品价格已大幅上涨。
线上业务依赖固定出口 IP 的场景不少:对端接口鉴权按 IP 白名单放行、账号登录地要长期一致、数据回传链路要对账可追溯。这类出口一旦出现延迟抖动、丢包或归属漂移,表现就是接口超时、登录被判定异常、回传数据缺失。被动等业务报障再排查,定位链条长、时效差,更靠谱的做法是主动探测、量化出口质量,把"感觉
零跑汽车7月全球交付量首破10万辆,同比增102%。全域自研实现65%零部件自制率,成本降低约10%。D系列月销万辆,均价超30万元,毛利率提升至12-13%。海外出口占比27%,覆盖40余市场,并推进属地化生产。
员工拷贝公司文件的防护需构建六道防线:文件透明加密、外设管控、网络聊天邮件拦截、复制截屏打印管控、防手机拍照锁屏抓拍、全量日志与屏幕录像审计,实现数据“拷不走、发不出、拍不了”。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



